Automatic Compliance Checks
Mettez vos contrôles à l’épreuve à partir des données en direct que Lavawall recueille déjà, voyez exactement quels comptes ou appareils échouent et conservez un historique daté sur lequel un auditeur peut s’appuyer.
À quoi sert la page
Automatic Compliance Checks est une page de la console Lavawall®, dans la section Conformité (GRC). Lavawall est la plateforme de RMM, de sécurité et de conformité de ThreeShield, conçue et hébergée au Canada. À propos de cette fonctionnalité.
Un contrôle auquel on répond dans un questionnaire n’est qu’une déclaration. Un contrôle vérifié à partir de données en direct, avec la liste des éléments en échec, est une preuve. Chaque vérification automatique pose une question, par exemple si chaque compte a un second facteur, et y répond à partir des données que la console recueille déjà : Microsoft 365 et Entra, Google Workspace, Intune, l’agent Lavawall installé sur chaque ordinateur, les outils de sécurité connectés comme Sophos et Huntress, les analyses de vulnérabilités et l’analyseur de domaines. Aucune nouvelle donnée n’est recueillie.
Chaque vérification indique son état, les contrôles pour lesquels elle fournit des preuves, sa santé au cours des 30 et 90 derniers jours, et la date de sa dernière exécution. Lorsqu’une vérification échoue, vous pouvez voir les éléments en échec (un nom d’utilisateur, un nom d’appareil, un domaine) et, lorsque l’échec est acceptable, demander une exception à durée limitée. Une exception ne prend effet qu’une fois approuvée par une deuxième personne.
Les vérifications s’exécutent aussi selon un horaire et consignent un historique quotidien, ce qui vous permet de démontrer qu’un contrôle a été réussi de façon constante, et pas seulement aujourd’hui.
Ce que vous voyez
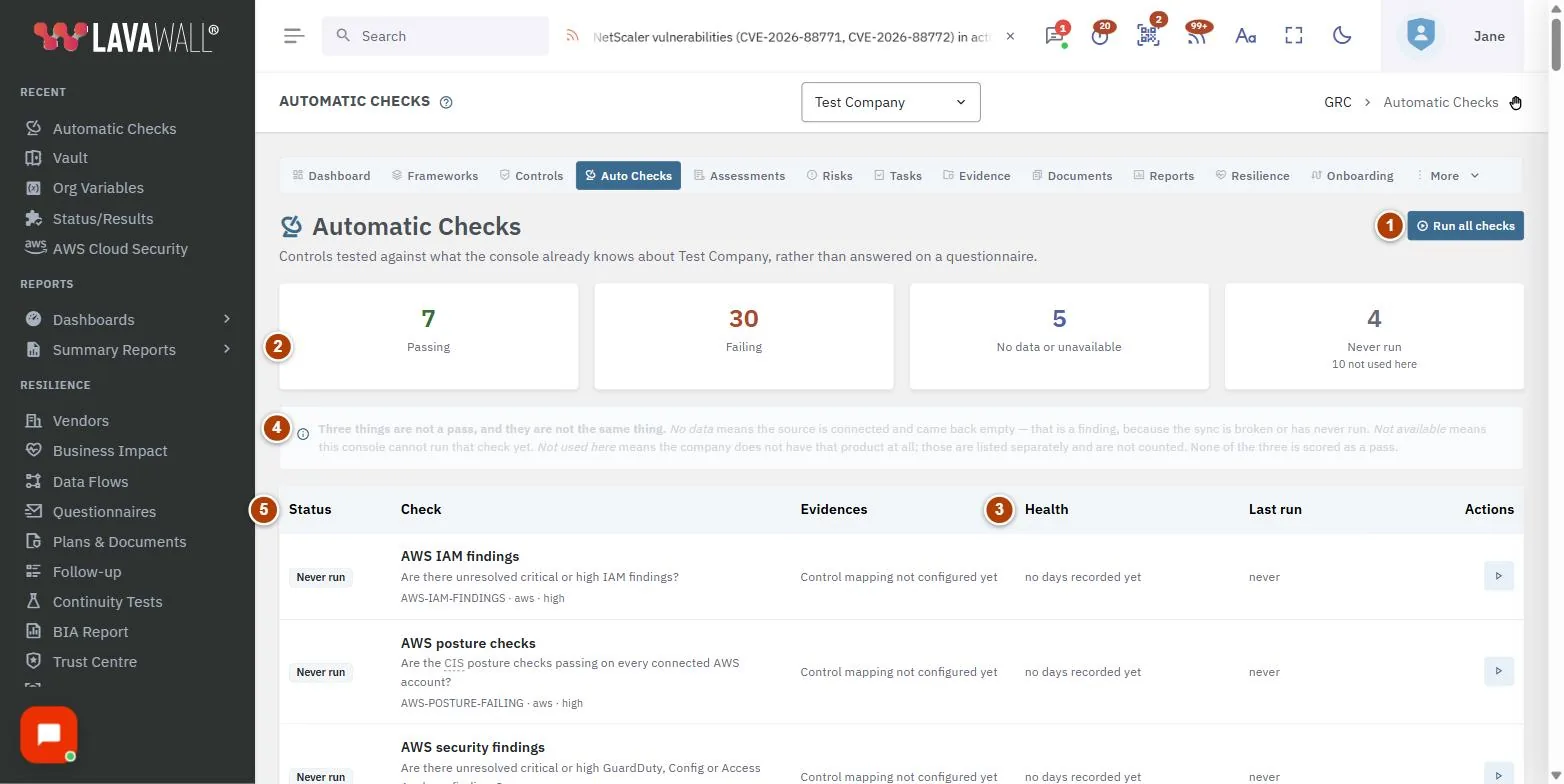
- Run all checks : exécute toutes les vérifications maintenant.
- Summary tiles (tuiles de sommaire) : Passing, Failing, No data or unavailable et Never run (avec le nombre de vérifications non utilisées ici).
- Check health (santé des vérifications) : la proportion de jours-vérifications réussis au cours des 30 derniers jours, le nombre de vérifications qui ont un historique et le nombre de vérifications en échec lors de leur dernier jour.
- Avis « Three things are not a pass » : explique No data, Not available et Not used here.
- Checks table (tableau des vérifications) : Status, Check (titre, question et dernier sommaire), Evidences (les contrôles auxquels elle correspond), Health, Last run et Actions (éléments en échec, historique, exécution).
- Checks that do not apply here : une liste réductible des vérifications visant des produits que l’entreprise n’utilise pas.
- Exceptions : Check, Subject, Motif, Expires et Statut, avec Approve, Reject et Remove.
Comment utiliser Automatic Compliance Checks
Comment exécuter les vérifications
- Sélectionnez Run all checks, ou le bouton de lecture dans la ligne d’une vérification.
- Attendez la fin du message; le tableau et les tuiles se mettent à jour.
Comment voir ce qui a échoué
- Sur une vérification en échec, sélectionnez le bouton rouge qui indique le nombre d’éléments en échec.
- La liste présente chaque compte, appareil ou domaine en échec. Les appareils renvoient à leur page d’appareil.
Comment consulter l’historique d’une vérification
- Sélectionnez le bouton d’historique dans la ligne.
- Une bande de blocs colorés présente chaque exécution, de la plus ancienne à gauche à la plus récente, avec une ligne comme « 58 of the last 60 runs passed ».
Comment demander une exception
- Ouvrez les éléments en échec et sélectionnez Ask to accept à côté de l’élément.
- Indiquez pourquoi l’échec est accepté et une date de fin (au plus deux ans).
- Sélectionnez Send for approval. Le résultat ne change pas tant qu’un approbateur n’a pas accepté la demande.
Comment approuver ou rejeter une exception
- Dans Exceptions, sélectionnez Approve (crochet) ou Reject (croix) sur une demande marquée Waiting for approval.
- Ajoutez une note (obligatoire en cas de rejet) et confirmez.
Vérifications de sécurité de l’IA
Ces vérifications montrent comment l’IA est utilisée et exposée dans votre organisation. Elles fournissent des preuves pour les contrôles d’IA que partagent l’ISO/IEC 27090, l’ISO/IEC 42001, l’OWASP Top 10 for LLM Applications et les autres cadres d’IA. Chacune échoue lorsque :
- AI apps that are not approved (applications d’IA non approuvées) : une application d’IA est utilisée, repérée par la découverte des applications SaaS ou connectée à Microsoft 365 ou à Google Workspace, et elle ne figure pas sur la liste des applications approuvées de votre organisation.
- AI apps with access to mail or files (applications d’IA ayant accès aux courriels ou aux fichiers) : une application d’IA non approuvée peut lire les courriels, les fichiers ou votre annuaire dans Microsoft 365 ou Google Workspace.
- AI agent activity from untrusted locations (activité d’agents d’IA depuis des emplacements non fiables) : Microsoft 365 a signalé une activité d’agents d’IA, ou des agents d’IA qui accèdent à vos données, depuis un emplacement non fiable, et personne ne l’a examinée.
- Copilot prompt attack detections not reviewed (détections d’attaques par invite de Copilot non examinées) : Microsoft 365 Copilot a signalé une tentative de contournement ou des instructions cachées dans du contenu (injection d’invite indirecte) au cours des 30 derniers jours, et personne ne l’a examinée.
- Copilot activity is not being recorded (l’activité de Copilot n’est pas consignée) : Microsoft 365 Copilot fait l’objet de licences, mais aucun registre d’activité de Copilot n’est arrivé au cours des 14 derniers jours; un usage abusif ne pourrait donc pas faire l’objet d’une enquête.
- Gemini activity is not being recorded (l’activité de Gemini n’est pas consignée) : Gemini fait l’objet de licences dans Google Workspace, mais aucune activité de Gemini n’est arrivée au cours des 14 derniers jours.
- Local AI model servers on computers (serveurs de modèles d’IA locaux sur les ordinateurs) : un ordinateur exécute un serveur de modèles d’IA local, comme Ollama, LM Studio, GPT4All, Jan, LocalAI ou un serveur llama.cpp.
- AI browser extensions that can read every site (extensions de navigateur d’IA qui peuvent lire tous les sites) : un navigateur sur un ordinateur comporte une extension d’IA qui peut lire tous les sites Web que la personne visite.
- Computers accepting connections on AI service ports (ordinateurs qui acceptent des connexions sur des ports de services d’IA) : un ordinateur accepte des connexions d’autres machines sur un port utilisé par des services d’IA, et pas seulement de lui-même.
- AI services exposed to the Internet (services d’IA exposés à Internet) : l’analyse de domaine a trouvé un service d’IA, comme un serveur de modèles ou un carnet de science des données, que n’importe qui peut joindre depuis Internet.
- AI services open on the internal network (services d’IA ouverts sur le réseau interne) : une analyse du réseau ou des vulnérabilités a trouvé un service d’IA ouvert sur le réseau interne.
Chaque vérification a besoin de sa source : Microsoft 365 ou Google Workspace pour les vérifications sur les applications, les agents et l’activité, la découverte des applications SaaS pour les applications repérées en usage, l’agent Lavawall pour les vérifications sur les ordinateurs, et les analyses de domaine, du réseau ou des vulnérabilités pour les services exposés. Une vérification ne réussit jamais à partir d’une source qui n’est pas connectée ou qui ne transmet rien. Aucune de ces vérifications ne lit le texte des invites ni des réponses.
Conseils
- Badges d’état : Passing en vert, Failing en rouge, Partial en ambre, No data en gris, Not available avec contour et Error en foncé.
- No data est un constat : la source est connectée, mais elle a renvoyé un résultat vide; la synchronisation est donc peut-être défaillante.
- Le taux de réussite ne compte que les jours où une vérification a rendu un verdict; les jours où elle n’a pas pu s’exécuter ne sont pas comptés comme des réussites.
- Un badge self-approved signifie que la personne qui a fait la demande l’a aussi approuvée; cela n’est permis que si votre entreprise l’autorise, et cette mention est présentée aux auditeurs.
- Seules les exceptions approuvées et non expirées modifient le résultat d’une vérification.
Dépannage
- « Control mapping not configured yet »
- dans Evidences : la vérification n’est pas encore liée à un contrôle; elle n’en crédite donc aucun.
- « In the catalogue but not yet implemented: it will never run. »
- : cette vérification est prévue, mais elle n’est pas disponible.
- « No runs recorded yet. »
- : exécutez la vérification, ou attendez l’exécution planifiée.
- « Say why this is accepted. An auditor will ask. »
- / « Give the exception a real end date. » : une exception exige un motif et une date de fin future, au plus tard dans deux ans.
- « Somebody else decided it first. Reload the page. »
- : un autre approbateur a traité l’exception en même temps.
Guides de tâches qui utilisent cette page
Articles connexes
Besoin d’aide supplémentaire?
Consultez le centre de soutien ou communiquez avec notre équipe de soutien en nous indiquant la page où vous vous trouviez :
- Clavardage : utilisez le bouton de clavardage dans le coin inférieur droit de cette page pour joindre notre équipe immédiatement. Lorsque le consentement aux témoins est requis, le clavardage démarre après votre acceptation (paramètres des témoins).
- Courriel : envoyez un message à notre équipe de soutien par la page Nous joindre. Il est transmis directement à une personne.
- Téléphone :
 AB : 1-403-538-5053
 É.-U. : 1-406-988-7333
 R.-U. : +44 20 3695 9786
Les noms, entreprises, appareils et chiffres figurant dans les images sont des exemples. Les autres noms de produits et d’entreprises sont des marques de commerce de leurs propriétaires respectifs.