Microsoft 365 · Entra · Azure
Détectez la prise de contrôle d’un compte avant qu’elle n’envoie la facture.
Lavawall® surveille M365, Entra ID et Azure (ainsi que Google Workspace) pour y repérer les connexions à risque, les autorisations OAuth, les changements d’AMF, les règles malveillantes, les accès anormaux aux fichiers et aux courriels ainsi que chaque changement de configuration, puis les met en corrélation dans des alertes sur lesquelles vous pouvez agir. La plupart des intrusions commencent dans Microsoft 365 : une session obtenue par hameçonnage, une application OAuth autorisée, une règle de boîte de réception discrète.
Commencer mon essai gratuit, sans carte de crédit Voir ce qui est surveillé
Connexions à risque · abus d’OAuth · règles de boîte de réception · accès anormaux · audit des changements de configuration
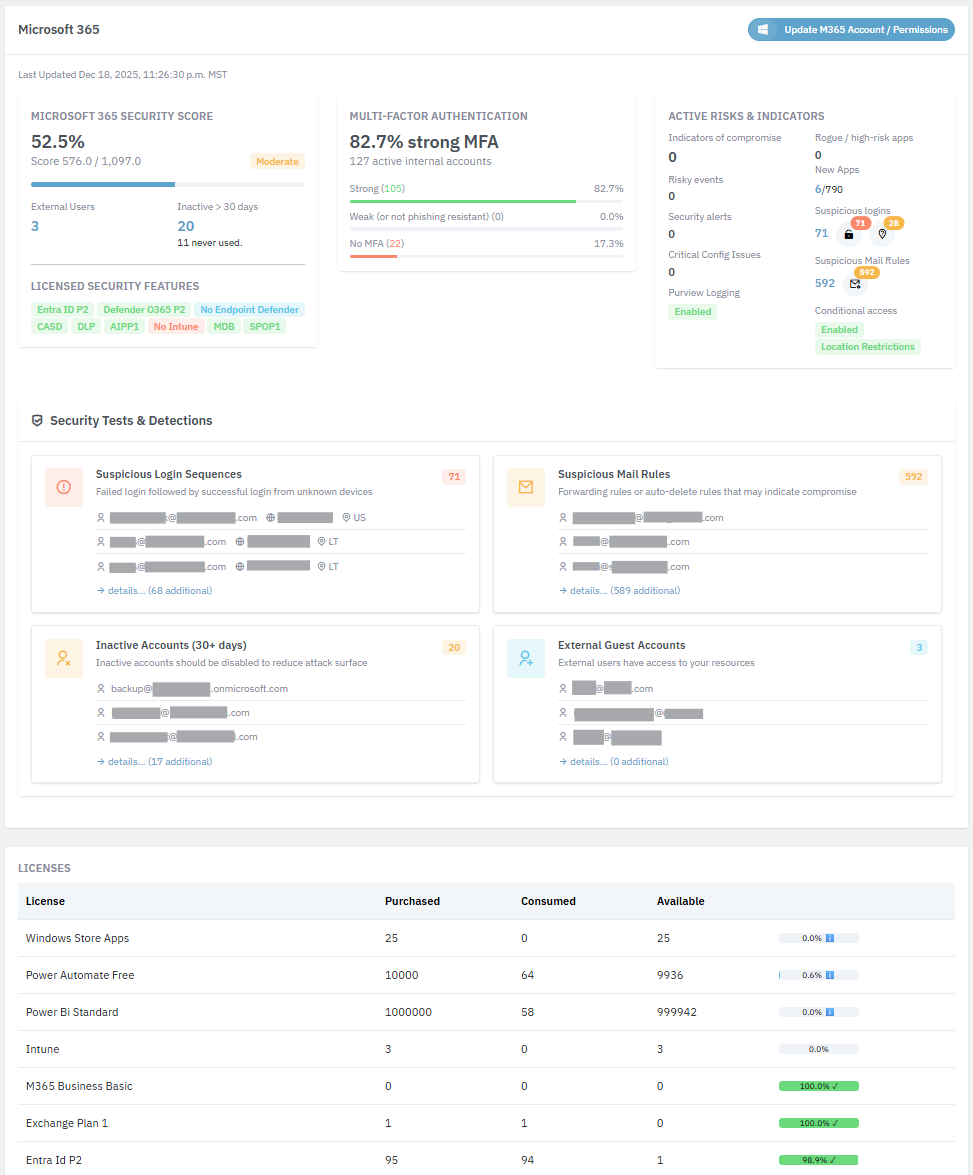
La console Lavawall® en action
De vrais écrans, présentés avec des données d’exemple.
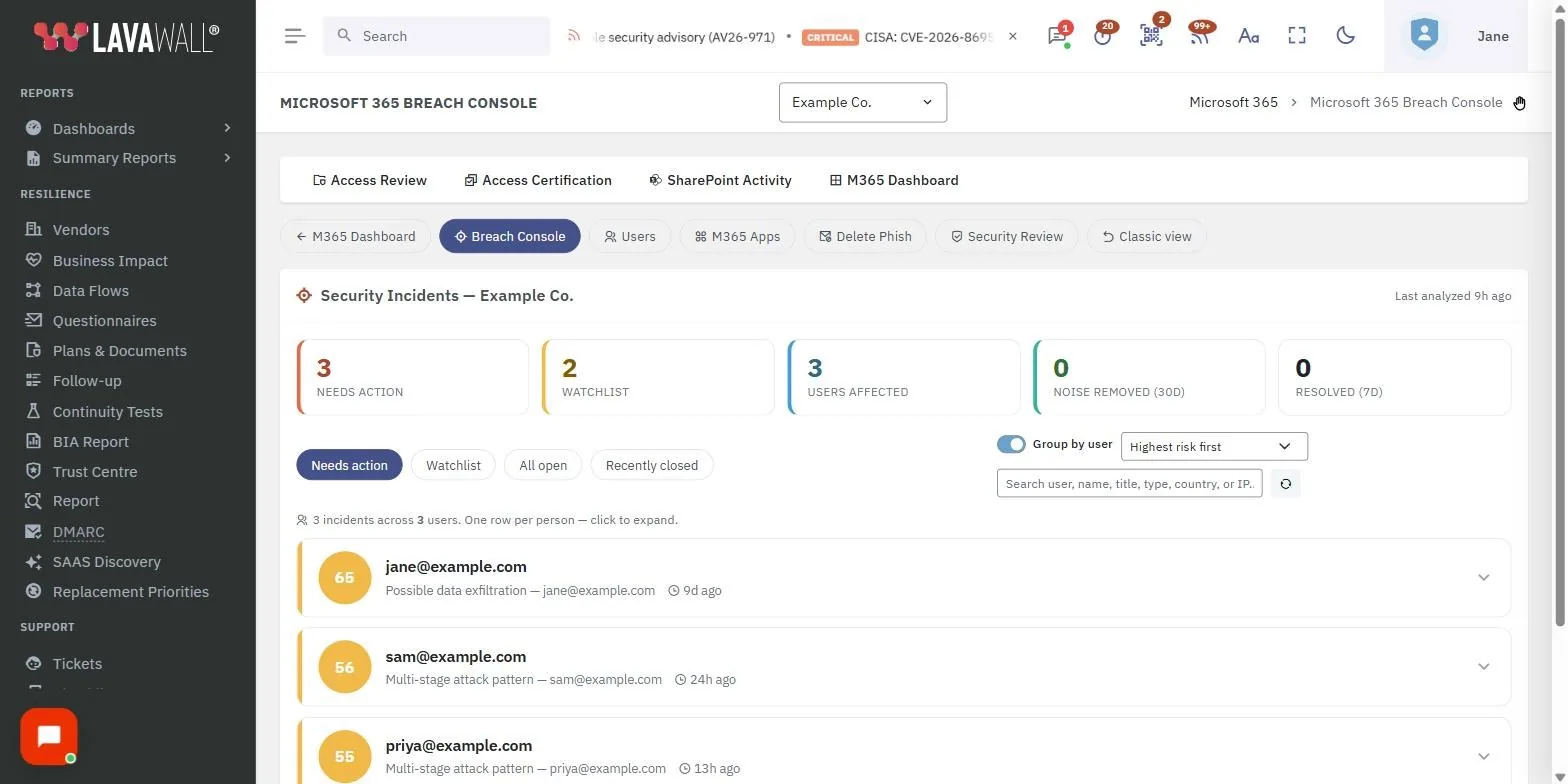
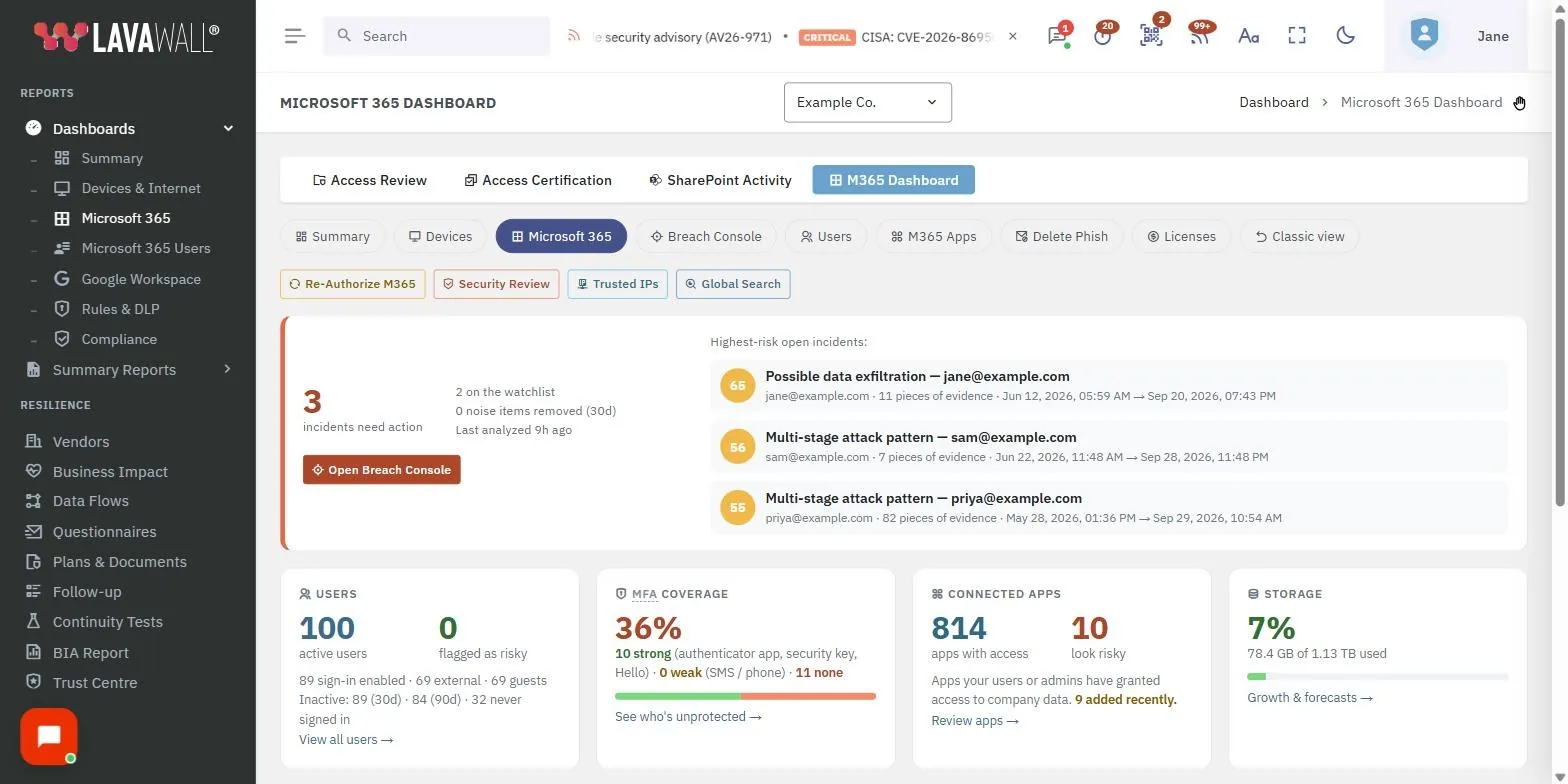
Les ruses de persistance des attaquants, sous surveillance
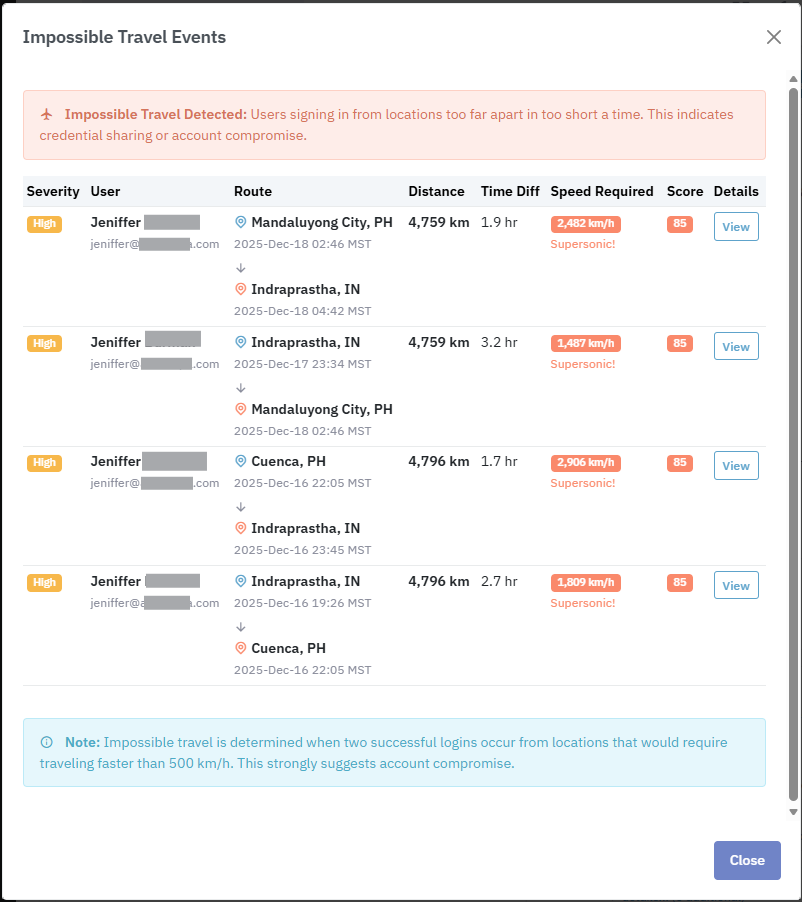
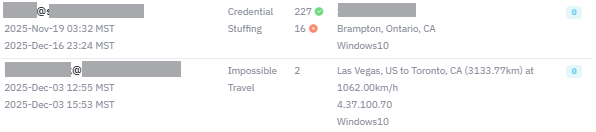
Connexions à risque et déplacements impossibles
Lavawall signale les connexions depuis des régions inattendues, les déplacements impossibles et les adresses IP malveillantes connues : le premier signe qu’une session a été obtenue par hameçonnage. L’enrichissement des adresses IP vous permet de distinguer un RPV d’un attaquant.
Autorisations OAuth et changements d’AMF
Une application OAuth malveillante ou un authentificateur nouvellement enregistré survit à une réinitialisation de mot de passe. Lavawall émet une alerte à chaque nouveau consentement d’application et à chaque changement de méthode d’AMF, pour que ce point d’ancrage ne passe pas inaperçu.
Règles de boîte de réception malveillantes
Les règles qui cachent les réponses sur des factures ou des paiements sont au cœur de la compromission de courriel d’entreprise. Lavawall détecte la création d’une règle ou d’une redirection à l’instant où elle survient.
Bases de référence des adresses IP et de l’activité
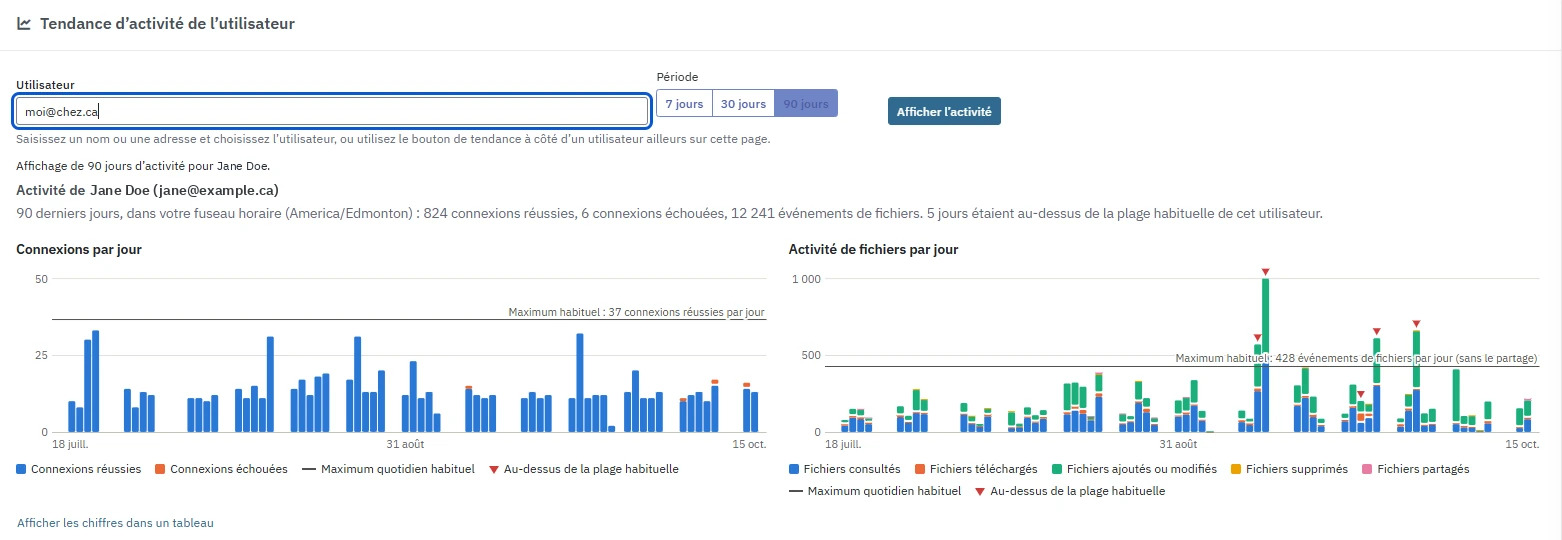
L’un des indicateurs d’intrusion qu’examine Lavawall est la base de référence de chaque utilisateur : les adresses IP depuis lesquelles il se connecte habituellement et le volume habituel de ses connexions et de son activité de fichiers chaque jour. Une connexion depuis une adresse hors de cette base de référence, ou une journée bien au-dessus, ajoute des preuves à un incident; une session volée ou une collecte discrète de données se démarque ainsi par rapport à ce qui est normal pour cette personne, et non par rapport à un seuil générique.
Tendances d’activité des utilisateurs dans la console des intrusions
Dans la console des intrusions Microsoft 365, ouvrez la Tendance d’activité de l’utilisateur pour n’importe quel utilisateur, ou utilisez le bouton de tendance à côté d’un utilisateur dans un incident, pour voir 7, 30 ou 90 jours de connexions réussies et échouées et d’activité de fichiers (consultés, téléchargés, ajoutés ou modifiés, supprimés et partagés). Chaque graphique montre le maximum quotidien habituel de l’utilisateur et marque les jours au-dessus, et les chiffres sont aussi offerts dans un tableau. Comment voir la tendance d’activité d’un utilisateur.
Comportements malveillants et tendances d’accès anormales
Lavawall apprend ce qui est normal et signale les comportements d’utilisateur malveillants, de même que les volumes et les tendances inhabituels d’accès aux fichiers et aux courriels. Un compte discret qui aspire des données se démarque ainsi avant de devenir un incident.
Examen des changements aux fichiers SharePoint, Teams et OneDrive
Voyez qui a modifié, consulté ou partagé quoi dans SharePoint, Teams et OneDrive. L’activité sur les fichiers est facile à examiner : vous répondez à « qui a touché à ceci? » en quelques secondes, sans fouiller dans des journaux bruts.
Audit des changements de configuration, avec restauration
Chaque modification de politique, attribution de rôle, inscription d’application et changement d’accès conditionnel est consignée avec qui, quoi et quand. Associez-le à la sauvegarde de la configuration M365 pour annuler un mauvais changement.

Intervenir, pas seulement détecter
Retirer un courriel d’hameçonnage de toutes les boîtes aux lettres
Un courriel d’hameçonnage arrive rarement dans une seule boîte. Trouvez-le par expéditeur, domaine d’envoi, objet ou adresse IP d’envoi, dans un locataire ou chez tous les clients que vous gérez, examinez ce qui a été trouvé, puis déplacez-le vers les courriels indésirables, supprimez-le ou purgez-le une fois qu’une personne a approuvé. Comment fonctionne le retrait de l’hameçonnage
Bloquer les connexions provenant des pays où un client ne travaille pas
Lavawall propose les pays où le client travaille vraiment, à partir de ses connexions réussies seulement, pour que les tentatives ratées d’un attaquant ne fassent jamais paraître un pays normal. Après votre révision de la liste, Lavawall met en place et maintient la politique d’accès conditionnel de Microsoft Entra qui bloque les connexions de partout ailleurs.
- Rapport seulement d’abord : voyez qui aurait été bloqué avant d’appliquer la politique.
- Exceptions de voyage pour une personne : un voyage ouvre ses pays seulement pour le voyageur, de son premier à son dernier jour.
- Comptes d’urgence : les comptes d’urgence ne sont jamais bloqués, et l’application attend qu’au moins un compte soit défini et activé.
- Nœuds de sortie Tor : bloquez au besoin les connexions provenant du réseau Tor.
- Maintenu tel que vous l’avez réglé : si quelqu’un modifie les politiques dans le centre d’administration de Microsoft, Lavawall les rétablit.
L’accès conditionnel exige Microsoft Entra ID P1 ou plus, inclus dans Microsoft 365 Business Premium. Ces fonctions d’intervention exigent que l’administrateur du client approuve l’accès en lecture et en écriture.
Les attaques connues que nous détectons
Une session obtenue par hameçonnage s’annonce rarement. L’attaquant se connecte, autorise une application OAuth pour survivre à votre prochaine réinitialisation de mot de passe, dépose une règle de boîte de réception pour cacher les réponses sur cette facture, puis commence à lire. Lavawall® est conçu pour détecter chaque étape de cette chaîne, pas seulement la première connexion.
C’est la ITDR telle qu’elle devrait fonctionner : les signaux de connexion Entra mis en corrélation avec l’activité des boîtes aux lettres et de la configuration. Les ordinateurs qui exécutent l’agent Lavawall pour Windows, macOS ou Linux sont automatiquement exclus des séquences de connexions qui associent un échec de connexion à un emplacement de réussite inconnu. Une reconnexion légitime ne vous réveille donc pas à 2 h du matin, alors qu’une vraie prise de contrôle ressort toujours.
- Connexions à déplacement impossible, avec analyse de la distance et de la vitesse réelles
- Bourrage d’identifiants, force brute et pulvérisation de mots de passe
- Bombardement de demandes d’AMF et fatigue liée à l’AMF
- Détournement de session et déplacement latéral
- Consentements OAuth illicites et applications Entra et Azure à risque nouvellement installées
- Règles de boîte de réception malveillantes et redirection de courriels
- Changements d’autorisations sur les boîtes aux lettres
- Échecs d’AMF et abus de l’AMF
- Escalade de privilèges et auto-escalade de privilèges
- Écritures de secrets dans les inscriptions d’applications
- Abus d’administrateur : consentement accordé au nom d’utilisateurs, changements à la journalisation d’audit
- Réactivation de comptes dormants et activité sur des comptes désactivés
- Téléchargement, suppression et partage inhabituels de fichiers
- Accès inhabituels au courrier et activité en dehors des heures de travail
Les abus de l’AMF, le bombardement de demandes d’AMF et la fatigue liée à l’AMF sont surveillés comme des signaux distincts, et non regroupés dans une seule alerte.


Commencer gratuitement Forfait gratuit · sans carte de crédit · mois par mois
Fonctionne avec le reste de la plateforme
Sauvegarde de la configuration M365, Entra et Azure
Annulez un changement malveillant ou erroné en un clic.
En savoir plus →Phishing Reporter
La plupart des prises de contrôle commencent par un hameçonnage. Le signalement en un clic donne un verdict immédiat.
Réduire les tickets d’hameçonnage →Alertes MDR unifiées
Les signaux M365 rejoignent un seul fil avec le MDR de vos postes de travail, pour tous les locataires.
En savoir plus →Vous croyez qu’un compte est déjà compromis?
ThreeShield, l’équipe CISSP/CISA derrière Lavawall®, assure la réponse aux incidents Microsoft 365 et le renforcement après incident. Un seul appel, sans contrat de service pour le premier incident.
Questions fréquentes
- Que surveille exactement Lavawall dans Microsoft 365?
- Les connexions à risque et les déplacements impossibles, les applications OAuth nouvellement autorisées, les changements de méthode d’AMF, la création de règles de boîte de réception, l’état des licences et des boîtes aux lettres, les comportements d’utilisateur malveillants et les accès anormaux aux fichiers et aux courriels, ainsi que les changements de configuration du locataire (modifications de politiques, attributions de rôles, inscriptions d’applications et accès conditionnel), chacun avec qui, quoi et quand.
- Lavawall peut-il repérer l’usage abusif par un initié ou l’accès anormal aux fichiers?
- Oui. Il signale les comportements d’utilisateur malveillants ainsi que les volumes et les tendances inhabituels d’accès aux fichiers et aux courriels, et il facilite l’examen des changements apportés aux fichiers SharePoint, Teams et OneDrive, pour que vous voyiez qui a modifié, consulté ou partagé quoi.
- Lavawall apprend-il ce qui est normal pour chaque utilisateur?
- Oui. La base de référence de chaque utilisateur (ses adresses IP habituelles, ses connexions et son activité de fichiers quotidiennes) est l’un des indicateurs d’intrusion qu’examine Lavawall. Dans la console des intrusions Microsoft 365, la tendance d’activité de l’utilisateur montre ses connexions et son activité de fichiers sur 7, 30 ou 90 jours par rapport à cette base de référence.
- Couvre-t-il aussi Google Workspace?
- Oui. La même surveillance au niveau du locataire couvre Google Workspace en plus de Microsoft 365.
- Lavawall peut-il bloquer les connexions provenant d’autres pays sans bloquer les voyageurs?
- Oui. Lavawall maintient une politique d’accès conditionnel qui n’autorise que les pays où le client travaille. Une exception de voyage ouvre les pays du voyage pour cette seule personne, pour les dates du voyage seulement, et les comptes d’urgence ne sont jamais bloqués. Commencez en mode rapport seulement pour voir l’effet avant d’appliquer la politique.
- Lavawall peut-il retirer un courriel d’hameçonnage de toutes les boîtes aux lettres?
- Oui. Recherchez par expéditeur, domaine, objet ou adresse IP d’envoi dans un locataire ou chez tous vos clients, examinez les messages trouvés, puis déplacez-les vers les courriels indésirables, supprimez-les ou purgez-les une fois qu’une personne a approuvé.
- En quoi est-ce différent des alertes de Microsoft?
- Lavawall met en corrélation les signaux d’identité, de boîte aux lettres et de configuration, les priorise et transmet le dossier à une équipe CISSP/CISA quand une intervention humaine s’impose.