Journal d’activité
Voyez qui a fait quoi dans votre console Lavawall et démontrez à un auditeur que le registre n’a pas été altéré.
À quoi sert la page
Le journal d’activité est une page de la console Lavawall®, dans la section Journaux et surveillance. Lavawall est la plateforme de RMM, de sécurité et de conformité de ThreeShield, conçue et hébergée au Canada. À propos de cette fonctionnalité.
Le journal d’activité consigne les actions effectuées dans la console Lavawall et par ses composants : connexions, modifications apportées aux utilisateurs, aux appareils, aux paquets logiciels et aux scripts, séances à distance, consentement, et plus encore. Chaque entrée indique quand l’action a eu lieu, de quelle action il s’agit, qui l’a effectuée, ce qu’elle a touché, à quelle entreprise elle se rattache et de quelle adresse IP elle provient.
Le journal est conçu pour révéler toute altération. Il est scellé automatiquement une fois par jour, et la barre Integrity indique s’il correspond toujours à son dernier sceau. Vous pouvez refaire cette vérification en tout temps, exporter le journal pour un auditeur avec les éléments dont il a besoin pour le vérifier, et consigner le fait que vous avez examiné une plage d’entrées.
Ce que vous voyez
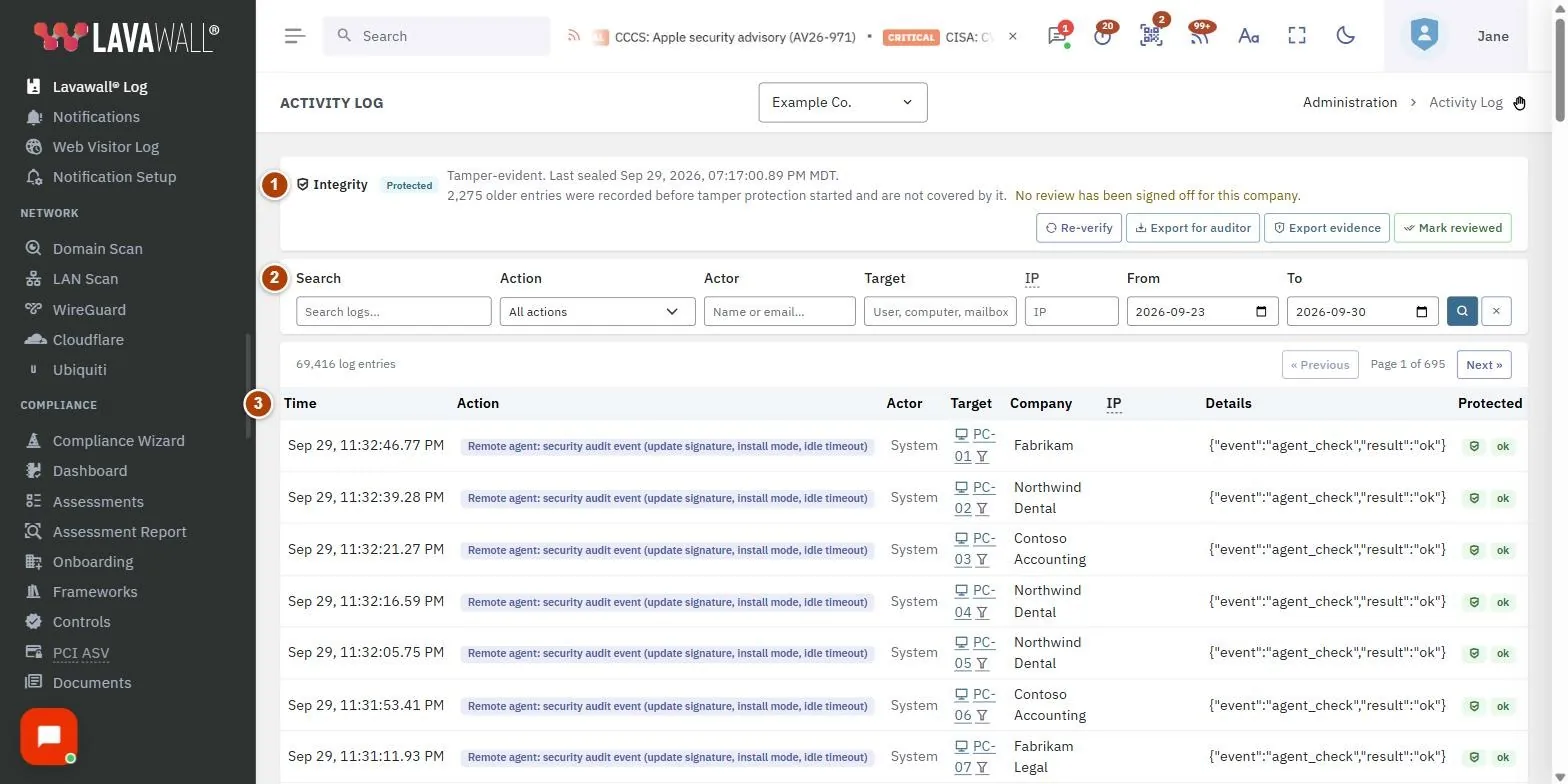
- Integrity bar (barre d’intégrité) : l’état du sceau, la date du dernier scellement et de la dernière revue, avec Re-verify, CSV (exportation pour les auditeurs), JSON (exportation du dossier de preuves) et Mark reviewed.
- Filters (filtres) : Rechercher, Action, Actor, Target, IP, De et To, avec les boutons de recherche et d’effacement.
- Results (résultats) : un total et la pagination Précédent / Suivant.
- Log table (tableau du journal) : Time, Action, Actor, Target, Entreprise, IP, Détails et Protected.
- Log Entry Detail (détail d’une entrée) : l’entrée complète, y compris l’heure exacte, l’état d’intégrité, les entreprises de l’acteur et de la cible, et les détails. Les détails consignés sous forme de données structurées s’affichent un élément par ligne, avec les éléments imbriqués en retrait; Afficher les détails tels qu’ils ont été consignés montre le texte d’origine.
Comment utiliser le journal d’activité
Comment trouver une action
- Saisissez des mots dans Rechercher ou choisissez une ou plusieurs actions dans Action (tapez une partie d’un nom pour chercher dans la liste). Choisissez Potentiellement malveillant en haut de la liste pour voir ensemble les sessions de contrôle à distance, les transferts de fichiers et les exécutions de scripts.
- Commencez à saisir un nom ou une adresse courriel dans Actor, ou un utilisateur, un ordinateur ou une boîte aux lettres dans Target, puis choisissez une correspondance dans la liste pour obtenir un filtre exact.
- Définissez les dates De et To, puis cliquez sur le bouton de recherche.
- Cliquez sur une ligne pour ouvrir Log Entry Detail.
Comment suivre une piste
- Cliquez sur une adresse IP dans le tableau pour afficher toute l’activité provenant de cette adresse.
- Cliquez sur l’icône de filtre à côté d’un ordinateur pour afficher toute l’activité qui le concerne, ou sur le nom de l’ordinateur pour ouvrir sa page de détails.
- Cliquez sur le bouton d’effacement pour réinitialiser les filtres.
Comment vérifier que le journal n’a pas été altéré
- Consultez le badge Integrity : Verified ou Protected est le résultat attendu.
- Cliquez sur Re-verify pour comparer de nouveau le journal à son sceau.
Comment voir les commandes saisies dans un interpréteur à distance
- Trouvez une entrée d’interpréteur à distance, par exemple en choisissant Remote control PowerShell connected dans Action.
- Cliquez sur Commandes dans cette entrée. Le bouton n’apparaît que si des commandes ont été enregistrées pour cette session; sinon, l’entrée indique qu’aucune commande n’a été enregistrée, que l’agent de l’ordinateur était trop ancien pour les enregistrer, ou que la journalisation des commandes n’était pas encore offerte pour cette session. Les commandes saisies pendant la session s’affichent en dessous, avec l’heure, le technicien qui a saisi chacune et l’interpréteur utilisé.
- Tapez dans Filtrer les commandes pour réduire la liste, cliquez sur un en-tête de colonne pour la trier, ou cliquez sur CSV pour télécharger les commandes. Les heures du fichier CSV sont en UTC.
- Vérifiez Intégrité : Vérifié signifie que l’enregistrement correspond au journal d’activité protégé contre la falsification. Un avertissement s’affiche si une commande enregistrée est absente de la liste.
- Les mots de passe, les clés et les jetons ont été retirés avant l’enregistrement de la commande, et Remarques l’indique. Les commandes PowerShell encodées affichent leur texte décodé, et une commande reconstituée à partir de l’historique ou de la complétion par tabulation est marquée Reconstitué, avec les touches pressées. Les résultats de l’interpréteur ne sont pas enregistrés.
- Chaque fois que vous ouvrez ou téléchargez les commandes, c’est consigné dans le journal d’activité.
Si l’entrée indique que la journalisation des commandes n’est pas prise en charge par cette version de l’agent, mettez à jour l’agent Lavawall® de cet ordinateur. Les sessions d’interpréteur fonctionnent toujours avec les agents plus anciens, mais ce qui y est saisi n’est pas enregistré.
Comment remettre le journal à un auditeur
- Définissez De et To (et, au besoin, une ou plusieurs actions dans Action; le fichier CSV utilise les mêmes actions).
- Cliquez sur CSV puis sur Télécharger le CSV pour obtenir un tableur contenant ce dont l’auditeur a besoin pour le vérifier, ou sur JSON puis sur Download JSON pour obtenir le dossier de preuve complet, y compris chaque sceau et une vérification à jour.
- Chaque exportation est elle-même consignée dans le journal.
Comment signer une revue du journal
- Filtrez et parcourez les pages jusqu’aux entrées que vous avez examinées.
- Cliquez sur Mark reviewed.
- Au besoin, saisissez des Constats, par exemple « aucune anomalie », puis cliquez sur Sign off. La barre Integrity indique alors quand la dernière revue a été effectuée et par qui.
Conseils
- Les badges d’action sont codés par couleur selon le type, par exemple l’activité de connexion, les actions sur les appareils, les paquets, la gestion des utilisateurs, les séances à distance, le consentement et les scripts.
- Les heures s’affichent dans votre heure locale, au centième de seconde près; la vue détaillée indique aussi l’heure UTC enregistrée.
- Dans la colonne Protected, un bouclier signifie que l’entrée est couverte par le sceau. ok ou fail indique le résultat consigné. Un tiret signifie que l’entrée a été enregistrée avant l’activation de la protection contre l’altération.
- Signez les revues à intervalles réguliers afin que vos preuves de conformité démontrent une surveillance continue.
Dépannage
- « Admin access required to view activity logs. »
- Demandez l’accès à un administrateur de votre organisation.
- « Not sealed yet ».
- Le journal est scellé automatiquement une fois par jour. Vérifiez de nouveau demain.
- « Altered », « Does not match seal » ou « Seal invalid ».
- La vérification a décelé une non-concordance. Communiquez avec le soutien de Lavawall.
- « Nothing to review ».
- Chargez d’abord des entrées : une revue consigne la plage que vous avez réellement examinée.
- « No matching operators » dans Actor.
- Seules les personnes ayant effectué des actions dans la console apparaissent. Vérifiez l’orthographe ou recherchez par adresse courriel.
Articles connexes
Besoin d’aide supplémentaire?
Consultez le centre de soutien ou communiquez avec notre équipe de soutien en nous indiquant la page où vous vous trouviez :
- Clavardage : utilisez le bouton de clavardage dans le coin inférieur droit de cette page pour joindre notre équipe immédiatement. Lorsque le consentement aux témoins est requis, le clavardage démarre après votre acceptation (paramètres des témoins).
- Courriel : envoyez un message à notre équipe de soutien par la page Nous joindre. Il est transmis directement à une personne.
- Téléphone :
 AB : 1-403-538-5053
 É.-U. : 1-406-988-7333
 R.-U. : +44 20 3695 9786
Les noms, entreprises, appareils et chiffres figurant dans les images sont des exemples. Les autres noms de produits et d’entreprises sont des marques de commerce de leurs propriétaires respectifs.