Revue de sécurité
Traitez dans une seule file les courriels en quarantaine, les demandes de libération, les signalements d’hameçonnage des utilisateurs et les connexions bloquées de vos clients Microsoft 365.
À quoi sert la page
Revue de sécurité est une page de la console Lavawall®, dans la section Email security. Lavawall est la plateforme de RMM, de sécurité et de conformité de ThreeShield, conçue et hébergée au Canada. À propos de cette fonctionnalité.
Microsoft 365 met en quarantaine les courriels suspects, les utilisateurs demandent que des messages soient libérés, ils signalent de l’hameçonnage et Microsoft bloque les connexions à risque. Chacun de ces éléments exige que quelqu’un l’examine. Cette page les rassemble pour que vous puissiez les examiner et agir sans passer d’un centre d’administration à l’autre.
Lorsque All companies est sélectionné, la page énumère chaque client Microsoft 365 que vous gérez, y compris les clients de vos clients, qui a des éléments en attente, avec le nombre par type, et un Domain Risk Lookup pour vérifier rapidement n’importe quel domaine. Choisissez une entreprise pour ouvrir sa file de révision, où cinq onglets regroupent la quarantaine, les signalements d’hameçonnage, les connexions bloquées, le risque des domaines et les règles d’expéditeur.
Depuis la file, vous pouvez libérer ou supprimer les courriels en quarantaine, confirmer ou écarter les signalements d’hameçonnage, bloquer ou autoriser des expéditeurs et des domaines, et examiner ou autoriser les connexions bloquées. Chaque élément ouvre une vue détaillée avec l’analyse de la menace, les renseignements sur l’adresse IP de l’expéditeur, les liens, les pièces jointes et l’historique des actions.
Ce que vous voyez
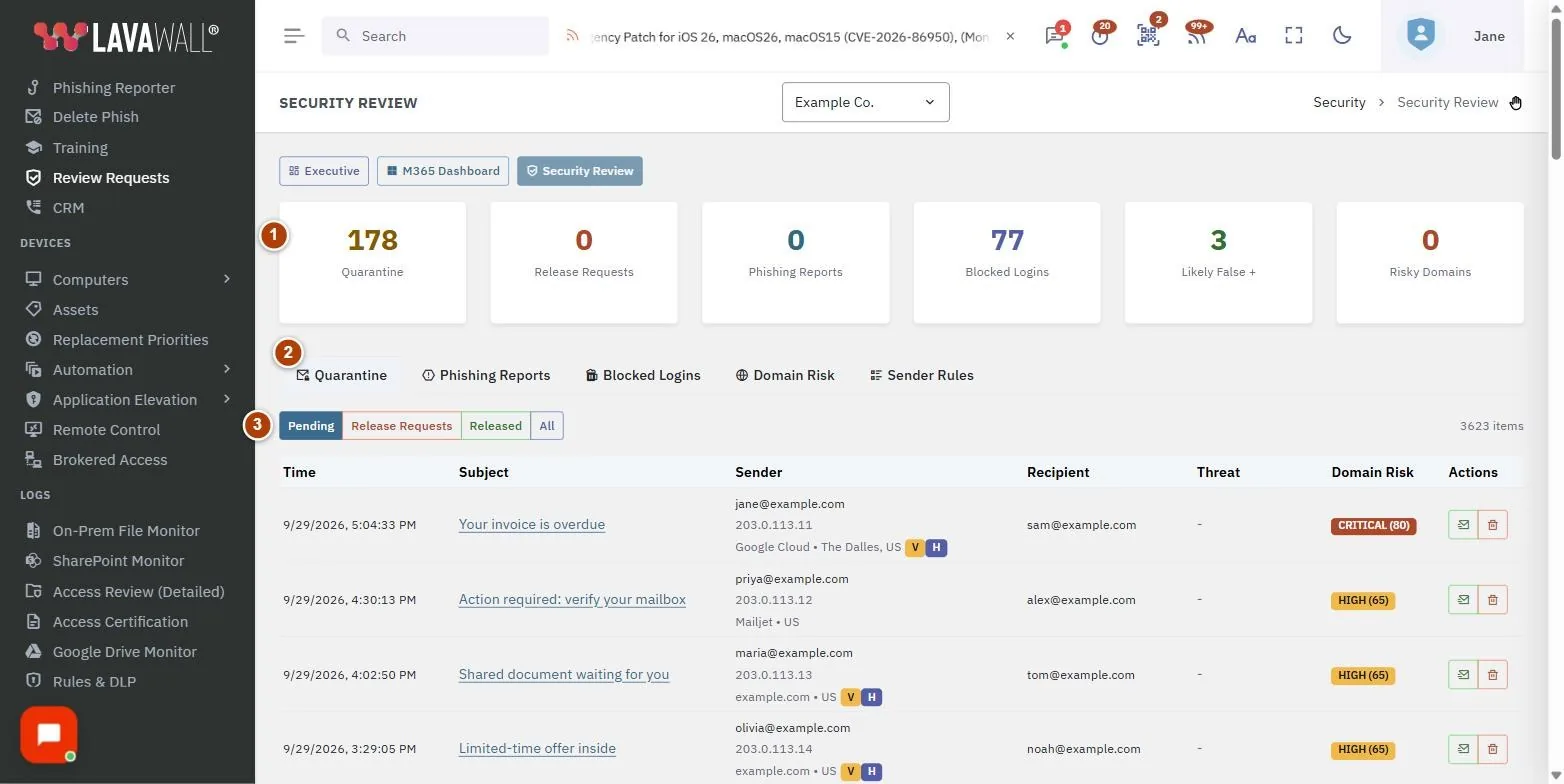
- Companies Requiring Security Review (vue de toutes les entreprises) : chaque entreprise avec le nombre d’éléments en quarantaine, de demandes de libération, de signalements d’hameçonnage, de connexions bloquées et de faux positifs probables, et un bouton Examiner ou View.
- Cartes de sommaire (une entreprise) : Quarantine, Release Requests, Phishing Reports, Blocked Logins, Likely False + et Risky Domains. Cliquez sur une carte pour accéder à cette section.
- Onglets : Quarantine, Phishing Reports, Blocked Logins, Domain Risk et Sender Rules.
- Liste de la quarantaine : les filtres Pending, Release Requests, Released et Tout, et un tableau avec Time, Objet, Sender, Recipient, Threat, Domain Risk et Actions (Release, Supprimer).
- Release from Quarantine : confirmez une libération, au besoin avec Add sender to allow list pour une Allow duration (days) donnée.
Comment traiter une demande de libération
- Ouvrez une entreprise, puis Quarantine, et choisissez Release Requests.
- Cliquez sur un élément pour voir les Email Details, la Threat Analysis, les liens et les pièces jointes.
- S’il est sûr, cliquez sur Release.
- Laissez Add sender to allow list coché pour qu’il ne soit plus intercepté, choisissez une Allow duration (days) (45 jours est recommandé) et cliquez sur Release Email.
- S’il n’est pas sûr, cliquez sur Supprimer et confirmez.
Comment examiner les signalements d’hameçonnage des utilisateurs
- Ouvrez Phishing Reports et choisissez Pending Review, ou Likely False + pour les signalements qui semblent sûrs.
- Ouvrez un signalement pour voir les Phishing Report Details : les détails du courriel, le verdict de Microsoft, les résultats d’authentification, le risque du domaine de l’expéditeur et l’adresse IP de l’expéditeur avec sa provenance.
- Lisez l’Analyse de ce message et des messages connexes. Elle présente le message signalé ainsi que les autres signalements et les messages en quarantaine provenant du même domaine d’expéditeur dans cette entreprise, et vérifie chacun comme le fait le Phishing Reporter : les liens sont suivis jusqu’à leur vraie destination, les domaines et les pièces jointes sont vérifiés, et chaque message reçoit une cote et un niveau de risque. Les résultats s’affichent d’eux-mêmes à mesure que chaque message est analysé; choisissez Détails sur une ligne pour voir les constats.
- Choisissez Confirm Phishing, Mark Safe, Block Sender ou Block Domain, ajoutez au besoin des notes et confirmez.
Les liens vers un message d’hameçonnage signalé dans les notifications, les courriels et les Alertes récentes du tableau de bord de direction ouvrent la Revue de sécurité avec les détails de ce signalement déjà affichés, en passant à l’entreprise du signalement lorsque vous la gérez. Les notifications au sujet d’un message en quarantaine en attente de libération ouvrent ce message ici de la même façon, et celles au sujet d’une demande de consentement d’application ou d’une activation de rôle privilégié en affichent les détails en haut du Tableau de bord de sécurité M365.
Comment examiner une connexion bloquée
- Ouvrez Blocked Logins.
- Vérifiez User, IP / Location, Appareil, Block Reason et Indicateurs.
- Cliquez pour l’examiner, puis choisissez une Review Decision : Mark as Reviewed (no action), Whitelist (allow future logins) ou Confirm Block (legitimate block).
- Pour autoriser les connexions futures, choisissez Whitelist IP Address ou Whitelist Device, ajoutez des Notes et cliquez sur Save Review.
Comment vérifier le risque d’un domaine
- Ouvrez Domain Risk, ou utilisez Domain Risk Lookup dans la vue de toutes les entreprises.
- Saisissez un domaine ou une adresse courriel et cliquez sur Check Risk (ou Analyze).
- Lisez le niveau de risque et la cote, l’âge du domaine, le bureau d’enregistrement, si MX, SPF et DMARC sont configurés, ainsi que les fournisseurs d’hébergement et de courriel. Ouvrez View Risk Details pour connaître les facteurs derrière la cote.
Comment gérer les règles d’autorisation et de blocage des expéditeurs
- Ouvrez Sender Rules pour voir l’Allow List et la Block List.
- Cliquez sur Add Rule, choisissez Allow (whitelist) ou Block (blacklist), et saisissez le Sender (email or domain).
- Pour les règles d’autorisation, réglez Expiry (for allow rules) (aucune expiration, 45 jours, 90 jours ou 1 an), ajoutez un Motif et cliquez sur Add Rule.
- Pour retirer une règle, cliquez sur son bouton de retrait et confirmez.
Conseils
- Utilisez chaque matin la vue de toutes les entreprises pour voir quels clients ont besoin d’attention. La mention verte « All clear » signifie que rien n’est en attente.
- Privilégiez les règles d’autorisation à durée limitée. La valeur par défaut suggérée est de 45 jours.
- Les domaines récemment enregistrés sont un fort indice d’hameçonnage. Vérifiez Âge du domaine dans les détails du risque.
- Chaque décision prise ici est consignée dans le journal d’activité, avec son auteur et sa date.
- Ne bloquez un domaine entier que si vous en êtes certain. Bloquer un seul expéditeur est plus sûr pour les services partagés.
Dépannage
- L’IP de l’expéditeur indique « Non disponible ».
- Microsoft ne l’a pas incluse dans le signalement et elle n’a pas pu être lue dans les en-têtes du message. Pointez l’icône d’information à côté, ou placez-y le focus au clavier, pour voir la raison, par exemple un message qui n’est plus dans la boîte aux lettres ou une connexion Microsoft 365 qui n’a pas l’autorisation de lire le courrier.
- Un message connexe indique « Non disponible ».
- Lavawall n’a pas pu obtenir ce message pour l’analyser. Microsoft ne fournit pas le contenu des messages en quarantaine, sauf s’ils ont été libérés, et un message signalé qui a été supprimé de la boîte aux lettres ne peut pas être récupéré. La ligne indique le cas qui s’applique.
- « Microsoft 365 is not connected for this company » (Microsoft 365 n’est pas connecté pour cette entreprise).
- Connectez Microsoft 365 pour l’entreprise afin d’utiliser la revue de sécurité.
- « Could not assess domain » (impossible d’évaluer le domaine).
- Le domaine n’existe peut-être pas ou n’a pas pu être consulté. Vérifiez l’orthographe.
- Aucun élément n’apparaît.
- Rien n’attend pour ce filtre. Choisissez Tout pour tout voir, y compris les éléments déjà traités.
Guides de tâches qui utilisent cette page
Articles connexes
Besoin d’aide?
Consultez le centre de soutien ou communiquez avec notre équipe de soutien en nous indiquant la page où vous étiez :
- Clavardage : utilisez le bouton de clavardage dans le coin inférieur droit de cette page pour joindre notre équipe sans attendre. Là où le consentement aux témoins est requis, le clavardage démarre après votre acceptation (paramètres des témoins).
- Courriel : envoyez un message à notre équipe de soutien par la page Nous joindre. Il est acheminé directement à une personne.
- Téléphone :
 AB : 1-403-538-5053
 É.-U. : 1-406-988-7333
 R.-U. : +44 20 3695 9786
Les noms, entreprises, appareils et chiffres qui figurent dans les images sont des exemples. Les autres noms de produits et d’entreprises sont des marques de commerce de leurs propriétaires respectifs.