GRC et automatisation de la conformité
Une conformité qui se cartographie toute seule.
Lavawall® lit votre situation réelle et l’associe à plus de 160 cadres à la fois, génère les politiques qu’attendent les auditeurs et recueille les preuves en continu. Quand « l’auditeur le demande », vous avez un score de conformité en direct plutôt qu’une fin de semaine perdue.
Commencer avec l’assistant GRCUne échéance qui approche?
Plus de 160 cadres · politiques générées · preuves continues · PCI ASV
Voyez-le dans la console Lavawall®
De vrais écrans, présentés avec des données d’exemple.
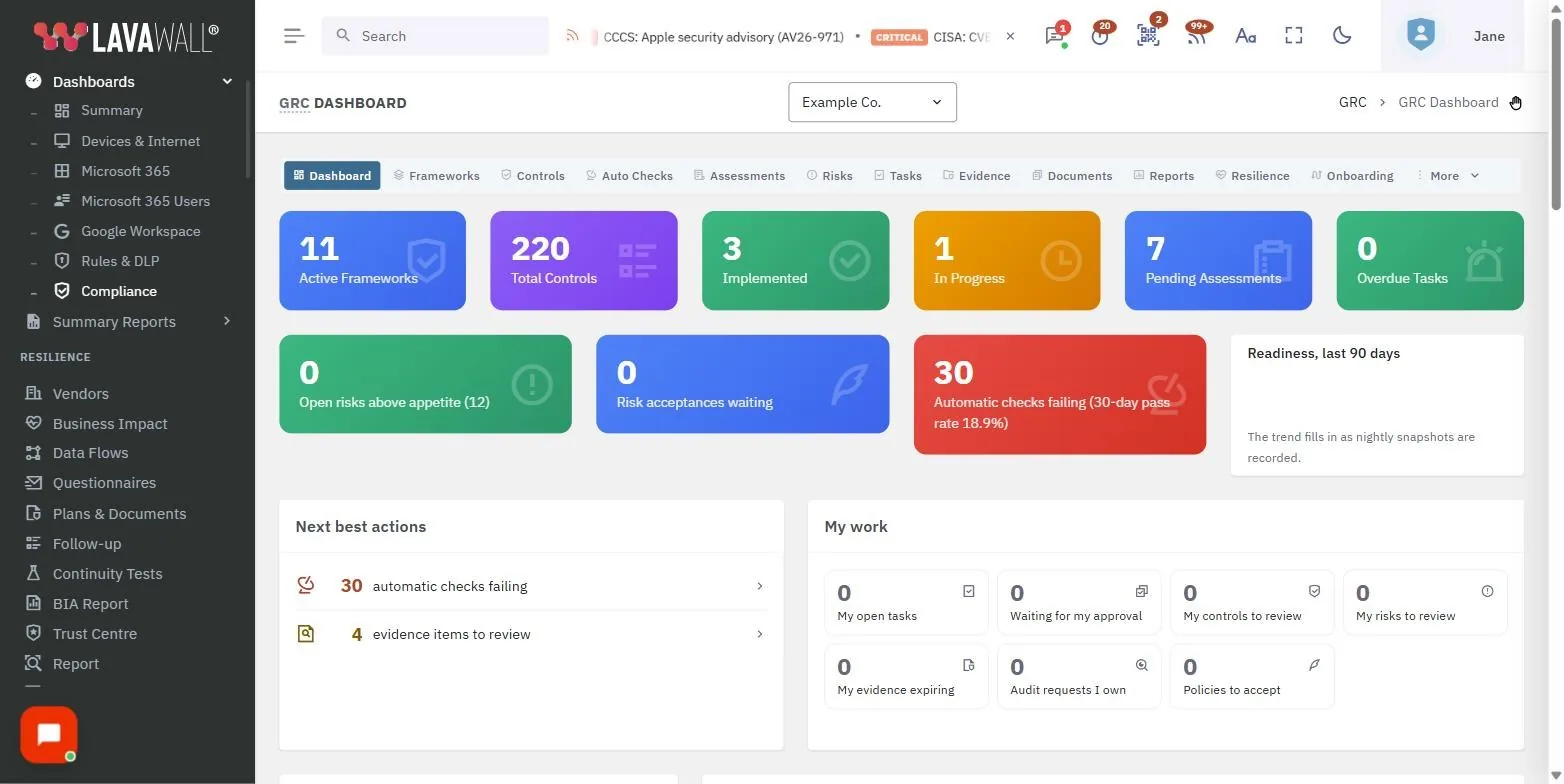
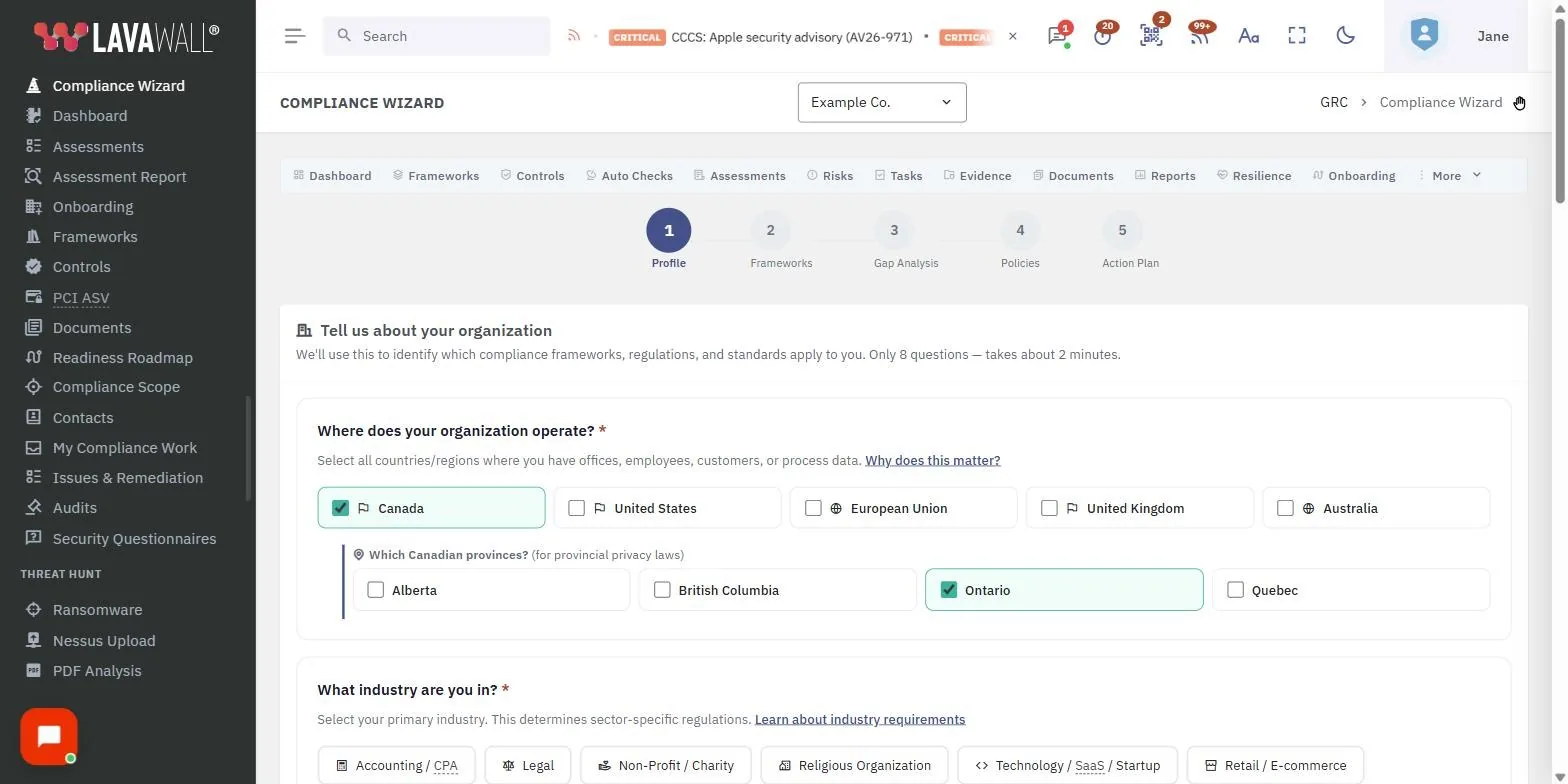
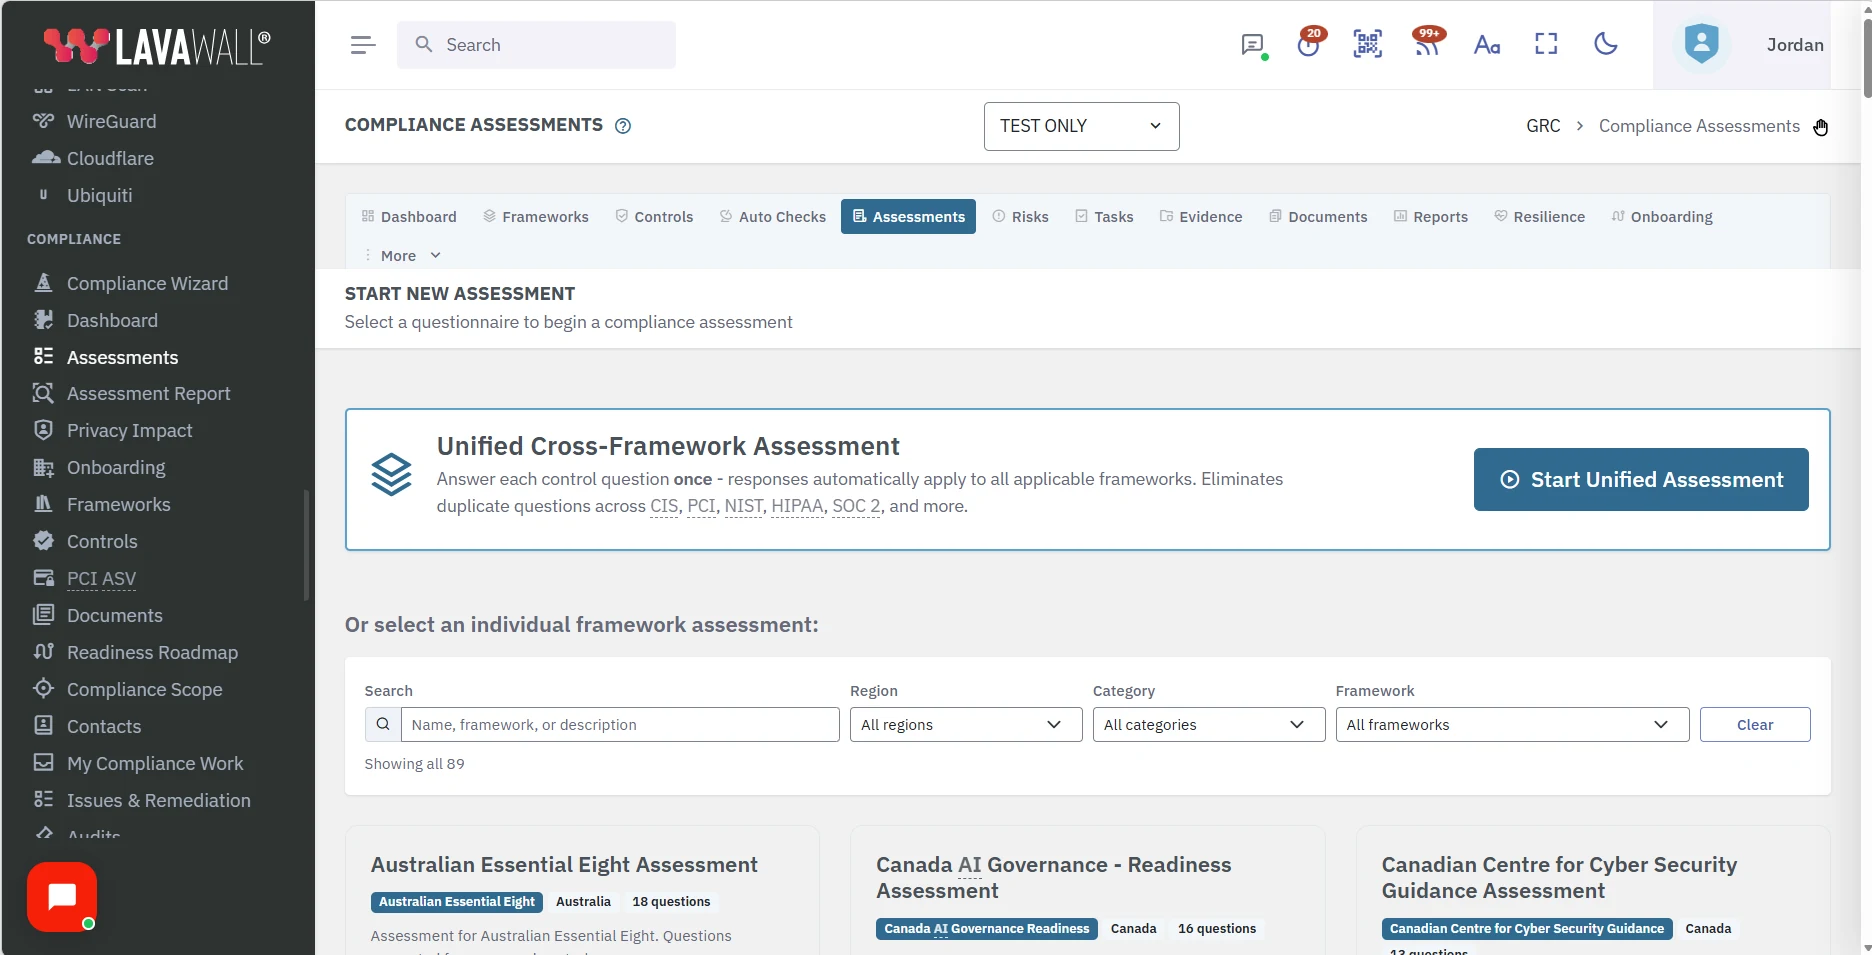
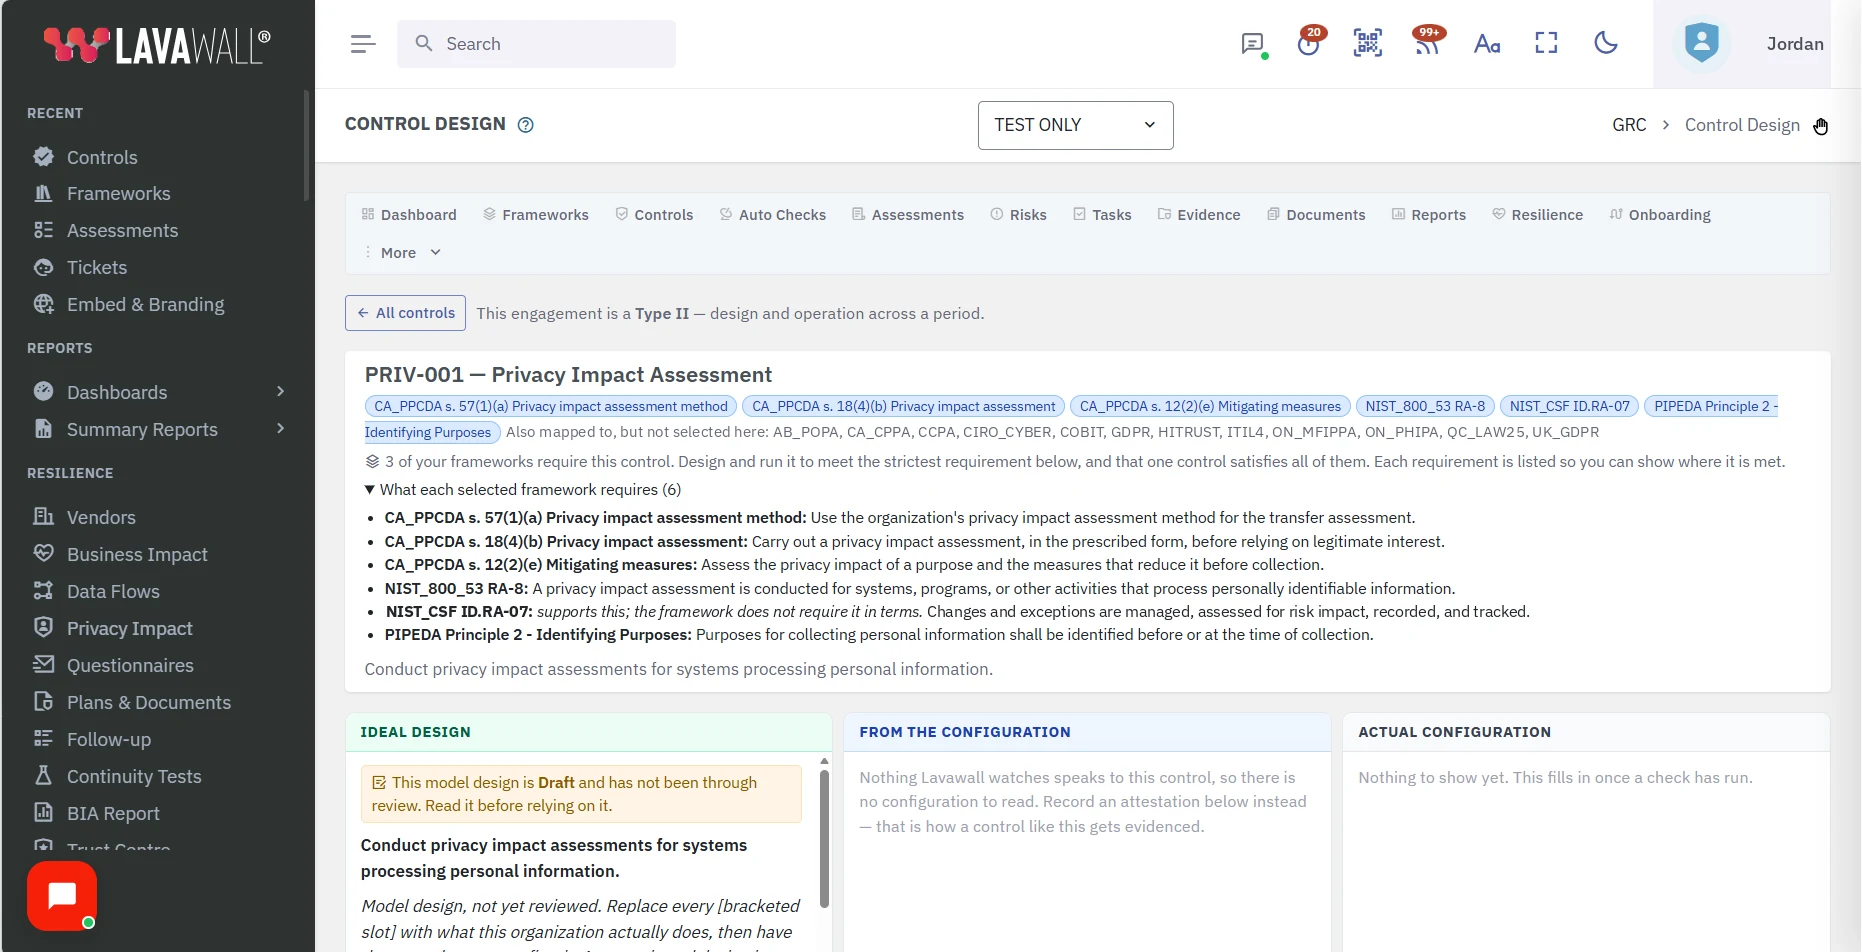
Cela vous ressemble-t-il?
La plupart des organisations n’ont pas une seule obligation de conformité, mais une combinaison : un cadre de contrôle ou deux, une ou plusieurs lois sur la vie privée et les règles propres à leur activité. En voici quelques-unes; la vôtre sera différente. C’est justement le but, car presque personne n’en a une seule.
Une jeune pousse de technologies de la santé de 12 personnes en Colombie-Britannique
La PIPA de la Colombie-Britannique et la LPRPDE pour la vie privée; la loi BC E-Health Act si elle touche une banque de renseignements sur la santé; PCI DSS pour les paiements par carte; SOC 2 dès qu’une autorité sanitaire l’exige; deux délais de signalement des atteintes.
Six obligations, avant même vingt employés.
Un cabinet comptable de Calgary
La PIPA de l’Alberta et la LPRPDE pour les renseignements des clients; les attentes de CPA Canada en matière de cybersécurité; CANAFE quand il gère des fonds de clients; SOC 2 s’il exploite une technologie destinée aux clients.
Cinq obligations.
Une ville de 40 000 habitants en Iowa
La politique de sécurité CJIS du FBI pour les services de police; HIPAA dès que les services d’incendie et d’urgence médicale facturent par voie électronique; PCI DSS pour les paiements des services publics et du stationnement; l’AWIA pour le réseau d’eau; les chapitres 22, 21 et 715C de l’Iowa; le titre II de l’ADA.
Huit obligations.
Un fabricant de dispositifs médicaux de l’Ontario
La LPRPDE, la LPRPS de l’Ontario (PHIPA) et HIPAA pour la vie privée; l’article 524B de la FDA, les lignes directrices de Santé Canada et les normes sur le cycle de vie pour la cybersécurité des dispositifs; SOC 2 ou ISO 27001 pour les TI des hôpitaux.
Sept obligations (son système de qualité est un programme distinct).
Un courtier en placements réglementé en Colombie-Britannique
La BCFSA, les attentes de l’OCRCVM en matière de cybersécurité et l’avis 33-322 du personnel des ACVM, émanant des organismes de réglementation du secteur; CANAFE pour les crimes financiers; la PIPA de la Colombie-Britannique et la LPRPDE pour la vie privée; SOC 2 s’il exploite une technologie destinée aux clients.
Sept obligations.
Une entreprise américaine de SaaS à la poursuite de contrats avec de grandes entreprises
SOC 2 et souvent ISO 27001 pour le cycle de vente; la CCPA et la liste croissante des lois des États américains sur la vie privée; la règle de sécurité HIPAA si un client œuvre dans le domaine de la santé; PCI DSS si elle accepte des paiements.
De quatre à six obligations, qui s’ajoutent à chaque nouvel État.
Une clinique de santé américaine
La règle de sécurité HIPAA et HITECH pour les données des patients; les lois des États sur la notification des atteintes; PCI DSS pour les quotes-parts et la facturation; et une entente de partenariat d’affaires avec chaque fournisseur qui touche à des renseignements médicaux protégés.
Cinq obligations.
Un FSG de quarante clients
Chacun des cas précédents, multiplié par un portefeuille de clients : une ville, une clinique, un courtier et un fabricant, chacun avec un ensemble d’obligations différent, gérés depuis une seule console avec isolement et facturation par locataire.
Une seule plateforme, multilocataire.
Vous ne figurez pas dans cette liste? Si vous respectez plus d’un cadre, d’une loi sur la vie privée ou d’une règle sectorielle, que vous soyez un FSG qui en gère quarante à la fois ou une seule entreprise qui porte les siennes, Lavawall® s’adresse exactement à vous. La question n’est jamais la taille de votre organisation; c’est le nombre d’obligations que vous portez.
De la posture à la preuve
Associez une fois, satisfaites-en plusieurs
Un contrôle que vous activez satisfait généralement, en même temps, des exigences de SOC 2, de CIS, de NIST, de HIPAA et plus encore. L’assistant de conformité, les évaluations et l’intégration vous guident.
Politiques et documents, générés
Les politiques, les procédures et une description du système sont générées et tenues à jour, et non copiées d’un modèle périmé qu’il vous faudra défendre.
Des preuves continues et horodatées
Les journaux de correctifs, l’état de l’AMF, les revues des accès, l’état du chiffrement et les registres de sauvegarde sont saisis automatiquement, en plus de l’analyse PCI ASV intégrée.
Un score en direct et une liste des écarts
Voyez exactement quels contrôles sont ouverts et comment les fermer, par ordre de priorité, cadre par cadre, dans tous les locataires.
Remarque sur SOC 2 : un rapport SOC 2 est émis uniquement par un cabinet de CPA titulaire d’un permis. Lavawall/ThreeShield vous prépare à l’audit et collabore avec votre auditeur CPA.

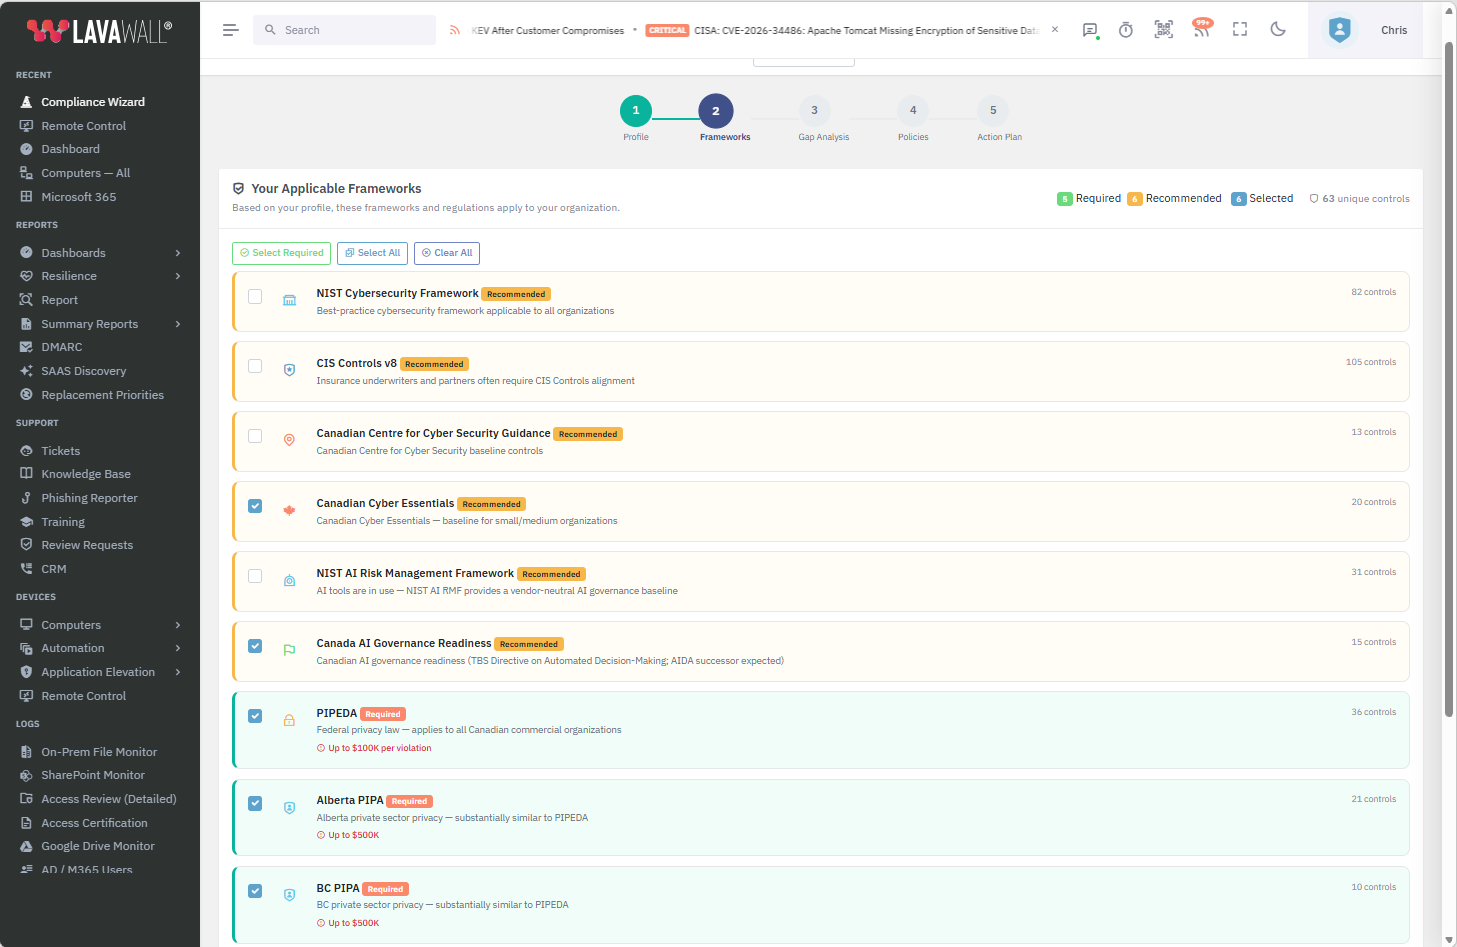
Les cadres dont vous avez besoin
Quand le questionnaire d’un client nomme un cadre, il est déjà associé.
Un prospect demande votre SOC 2. Un assureur veut la CMMC 2.0. Un hôpital exige la HIPAA et votre clinique albertaine a besoin de la loi AB HIA. Au lieu de repartir chaque fois d’une page blanche, Lavawall® associe votre situation réelle à chaque cadre à la fois, pour que le contrôle que vous avez déjà activé compte partout où il s’applique.
Les cadres, normes et règlements que Lavawall® associe et appuie de preuves comprennent notamment :
Sécurité et gouvernance
- Contrôles CIS v8 8.1
- Programme canadien de certification en cybersécurité (PCCC) ITSP.10.171 oct. 2025; niveau 1 avr. 2026
- Cadre de cybersécurité du NIST (NIST CSF) 2.0
- NIST SP 800-171 r3
- Conseils du Centre canadien pour la cybersécurité (CCC) 2024
- COBIT 2019 2019
- ITIL 4 4
- Ontario Cyber Security Framework 2024
- ISO/IEC 27001 2022
- Loi Sarbanes-Oxley (SOX) 2002
- C-SOX (Règlement 52-109) 2023
- Directive NIS2 de l’UE 2024
- CMMC v2.0
- UK Cyber Essentials 2025
- Règlement européen sur la cyberrésilience (CRA) 2024
- SOC 2 2024
- Canadian Cyber Essentials 2024
- Essential Eight (Australie) 2024
- Nova Scotia Personal Health Information Act (PHIA) S.N.S. 2010, c. 41; N.S. Reg. 217/2012
- Nova Scotia public sector privacy (FOIPOP, PIIDPA and the 2027 Act) 1993 Act, PIIDPA; 2025 c. 13 from 1 Apr 2027
- New York State privacy and security rules (sector tiers) Sources read 23 Oct 2026; see description
- New York SHIELD Act (GBL ss. 899-aa and 899-bb) GBL 899-aa (2025-03-28); 899-bb (2020-03-27)
- New Jersey state privacy and security law, by sector Statutes to P.L.2026, c.25; DOBI to Oct 2026
- New Jersey Data Privacy Act (NJDPA) P.L.2023, c.266 as amended to 30 June 2026
- Illinois state privacy and security law (sector tiers) Illinois law as read 23 Oct 2026
- Illinois Biometric Information Privacy Act (BIPA) 740 ILCS 14; P.A. 103-769 (eff. 2 Aug 2024)
- California state privacy and sector law (CalOPPA, breach, CMIA, DMV) Read 23 Oct 2026; see source list
- CPPA regulations: cybersecurity audits, risk assessments, ADMT 11 CCR Div. 6 Ch. 1, eff. 1 Jan 2026
- Texas state requirements by sector (privacy, health, public) Statutes read 23 Oct 2026
- Texas Data Privacy and Security Act (TDPSA) B&C Code ch. 541, in force 1 July 2024
- Texas Responsible Artificial Intelligence Governance Act (TRAIGA) B&C Code ch. 551-554, 1 Jan 2026
- Canada: Treasury Board Directive on Automated Decision-Making and AI guidance Directive amended 24 Jun 2025; Guide modified 24 Sep 2026
- Ontario public sector AI rules (EDSTA and the OPS AI Directive) EDSTA Sch. 1 ss. 1 to 16 in force 29 Jan 2025; Directive 1 Dec 2024
- Canadian provincial AI, deepfake and intimate image rules (tiers by province) Read 24 Oct 2026; several items not in force (see description)
- OSFI Guideline E-23: Model Risk Management (including AI and machine learning) OSFI page dated 11 Sep 2025; effective 1 May 2027
- Safe Social Media Act (Digital Safety Act) - Draft, Bill C-34, not in force Bill C-34, first reading 10 June 2026; second reading in the House (debate 21 Oct 2026)
- TAKE IT DOWN Act (Pub. L. 119-12), platform notice and removal Pub. L. 119-12, 19 May 2025; section 3 duties from 19 May 2026
- US state minors online safety laws (design codes, social media, app stores) State laws and court status read 24 Oct 2026; see description
- Family Educational Rights and Privacy Act (FERPA), 34 CFR Part 99 34 CFR Part 99, eCFR read 24 Oct 2026
- Children's Internet Protection Act (CIPA), E-rate certifications 47 U.S.C. 254(h), (l); 47 CFR 54.520, eCFR read 24 Oct 2026
- Accessible Canada Act and Regulations (federally regulated entities) Act and regs current to 30 Sep 2026
- Manitoba Accessibility for Manitobans Act and standards C.C.S.M. c. A1.7, current 22 Oct 2026
- Nova Scotia Accessibility Act and Built Environment Standard S.N.S. 2017, c. 2; standard from 1 Apr 2026
- Accessible British Columbia Act and Regulation S.B.C. 2021, c. 19; B.C. Reg. 105/2022
- Saskatchewan Accessible Saskatchewan Act and Regulations In force 3 Dec 2023; reports read 24 Oct 2026
- Newfoundland and Labrador Accessibility Act SNL 2021 c A-1.001; in force 3 Dec 2021
- Quebec Act to secure handicapped persons (annual accessibility action plans) CQLR c. E-20.1; Office guidance read 24 Oct 2026
- Colorado Automated Decision-Making Technology Act (SB 26-189, replacing SB 24-205) SB 26-189 signed 14 May 2026; effective 1 Jan 2027
- US state artificial intelligence laws (frontier, transparency, chatbots, employment, health care, government) Status as of 23 Oct 2026; see description
- Alabama Personal Data Protection Act (PDPA) HB 351 (2026 Reg. Sess.), enrolled; effective 1 May 2027 (not yet in force)
- Colorado Privacy Act (CPA) C.R.S. 6-1-1301 to 6-1-1314; in force 1 July 2023
- Connecticut Data Privacy Act (CTDPA) Conn. Gen. Stat. 42-515 et seq.; in force 1 July 2023; 2025 changes from 1 July 2026
- Delaware Personal Data Privacy Act (DPDPA) 6 Del. C. ch. 12D; in force 1 Jan 2025; amended text from 1 Jan 2027
- Florida Digital Bill of Rights (FDBR) Fla. Stat. 501.701 to 501.722; in force 1 July 2024
- Iowa Consumer Data Protection Act (ICDPA) Iowa Code ch. 715D; in force 1 Jan 2025 (2023 Acts ch. 17)
- Indiana Consumer Data Protection Act (ICDPA) IC 24-15; in force 1 Jan 2026 (P.L.94-2023)
- Kentucky Consumer Data Protection Act (KCDPA) KRS 367.3611 to 367.3629; in force 1 Jan 2026 (2024 Ky. Acts ch. 72)
- Louisiana Data Privacy Act (LDPA) La. R.S. 51:1780.1 to 1780.5 (Act 502 of 2026, SB 386); effective 1 Jan 2027 (not yet in force)
- Manitoba Personal Health Information Act (PHIA) C.C.S.M. c. P33.5; M.R. 245/97
- Manitoba Freedom of Information and Protection of Privacy Act (FIPPA) C.C.S.M. c. F175; M.R. 64/98
- Saskatchewan Health Information Protection Act (HIPA) S.S. 1999, c. H-0.021; H-0.021 Reg 2 (2023)
- Saskatchewan public sector privacy (FOIP and LA FOIP) S.S. 1990-91, c. F-22.01 and c. L-27.1
- New Brunswick Personal Health Information Privacy and Access Act (PHIPAA) S.N.B. 2009, c. P-7.05; N.B. Reg. 2010-112
- New Brunswick Right to Information and Protection of Privacy Act (RTIPPA) S.N.B. 2009, c. R-10.6; N.B. Reg. 2010-111
- Canada's Anti-Spam Legislation (CASL) S.C. 2010, c. 23, current to 2026-09-30
- Canada National Do Not Call List and Telemarketing Rules (CRTC) Telecommunications Act ss. 41 to 41.7, current to 2026-09-30; CRTC Rules compilation modified 2014-03-31
- CAN-SPAM Act and FTC CAN-SPAM Rule 15 U.S.C. 7701 to 7713; 16 CFR Part 316 (eCFR 2026-10-20)
- Telephone Consumer Protection Act (TCPA) and FCC Rules 47 U.S.C. 227; 47 CFR 64.1200 (eCFR 2026-10-20); FCC 26-67 effective 2026-11-25
- Maryland Online Data Privacy Act of 2024 (MODPA) Comm. Law 14-4601 to 14-4614 (Ch. 455, 2024)
- Minnesota Consumer Data Privacy Act (MCDPA) Minn. Stat. 325M.10 to 325M.21 (2024)
- Montana Consumer Data Privacy Act (MCDPA) MCA 30-14-2801 to 2820 (2023, amended 2025)
- Nebraska Data Privacy Act (NDPA) LB 1074 (2024), ss. 1 to 30
- New Hampshire Expectation of Privacy Act (RSA 507-H) RSA 507-H:1 to 507-H:12 (SB 255, 2024)
- Oklahoma Consumer Data Privacy Act (OCDPA) Enrolled SB 546 (2026); effective 1 Jan 2027
- Oregon Consumer Privacy Act (OCPA) ORS 646A.570 to 646A.589 (as amended 2025)
- Rhode Island Data Transparency and Privacy Protection Act R.I. Gen. Laws 6-48.1-1 to 6-48.1-10 (2024)
- Tennessee Information Protection Act (TIPA) T.C.A. 47-18-3201 to 3213 (Pub. Ch. 408)
- Utah Consumer Privacy Act (UCPA) Utah Code 13-61-101 to 13-61-404 (2022)
- Vermont Data Privacy and Online Surveillance Act (VTDPOSA) Act 145 (2026); effective 1 Jan 2028
- Virginia Consumer Data Protection Act (VCDPA) Va. Code 59.1-575 to 59.1-584 (to 2026)
- NAIC Insurance Data Security Model Law (#668), state adoptions Model #668; state laws as read 24 Oct 2026
- Consumer health data laws: Washington, Nevada and Connecticut RCW 19.373 (2023 c 191); NRS 603A.400-.550; CT AG page
- Biometric privacy laws beyond Illinois and Texas RCW 19.375; C.R.S. 6-1-1314 (HB 24-1130); local ordinances
- US state data breach notification: common elements and state differences State statutes and AG pages read 24 Oct 2026
- Newfoundland and Labrador Personal Health Information Act (PHIA) SNL 2008, c P-7.01 (in force 1 Apr 2011)
- Newfoundland and Labrador Access to Information and Protection of Privacy Act, 2015 (ATIPPA) SNL 2015, c A-1.2 (amended to 2026 c16 s2)
- Prince Edward Island Health Information Act (HIA) RSPEI c H-1.41 (unofficial consolidation read)
- Prince Edward Island Freedom of Information and Protection of Privacy Act (FOIPP) RSPEI 1988, c F-15.01 (unofficial consolidation read)
- Quebec Act respecting health and social services information (S.Q. 2023, c. 5) SQ 2023, c 5 (main parts in force 1 Jul 2024)
- Quebec Access Act, public sector (as modernized by Law 25) CQLR c A-2.1, as amended by SQ 2021, c 25
- Yukon Health Information Privacy and Management Act (HIPMA) SY 2013, c 16 (statute text not read)
- Yukon Access to Information and Protection of Privacy Act (ATIPP Act) SY 2018, c 9 (statute text not read)
- Northwest Territories Health Information Act (HIA) SNWT 2014, c 2 (in force 1 Oct 2015)
- Northwest Territories Access to Information and Protection of Privacy Act (ATIPPA) SNWT 1994, c 20; amended SNWT 2019, c 8 (in force 30 Jul 2021)
- Nunavut Access to Information and Protection of Privacy Act (ATIPPA) SNWT 1994, c 20 as duplicated for Nunavut (2012 office consolidation)
- Canada Privacy Act (federal institutions) RSC 1985, c P-21 (current to 30 Sep 2026; amended 2 Jun 2025)
- Pennsylvania privacy, security and AI (sector tiers) Sector rules read 23 Oct 2026
- Pennsylvania Breach of Personal Information Notification Act Act 94 of 2005, as amended 2022 and 2024
Confidentialité et protection des renseignements
- CCPA / CPRA 2023
- Alberta PIPA 2022
- BC PIPA 2023
- Loi 25 (Québec) 2024
- BC FIPPA 2023
- Règlement général sur la protection des données (RGPD) 2018
- RGPD du Royaume-Uni (UK GDPR) / Data Protection Act 2018 2021
- Privacy Act 1988 (Australie) 2024
- Loi sur la protection des renseignements personnels et les documents électroniques (LPRPDE) 2024
- Children’s Online Privacy Protection Rule (COPPA) 16 CFR 312, modifié en 2025
- Loi sur la protection de la vie privée des consommateurs (LPVPC) : projet, non en vigueur Projet de loi C-27, première lecture (mort au feuilleton le 6 janvier 2025)
- Protecting Privacy and Consumer Data Act (PPCDA) : projet de loi C-36, non en vigueur Projet de loi C-36, première lecture (15 juin 2026)
Cartes de paiement
Énergie et infrastructures essentielles
Gouvernement et secteur public
- NIST SP 800-53 : contrôles de sécurité et de protection de la vie privée Rév. 5
- FBI CJIS Security Policy 6.1
- FBI CJIS Security Policy 5.9.5 (antérieure à la modernisation) 5.9.5
- Alberta Protection of Privacy Act (POPA) / Access to Information Act (ATIA) 2025
- Loi sur l’accès à l’information municipale et la protection de la vie privée de l’Ontario (LAIMPVP / MFIPPA), modifiée par le projet de loi 194 Modifications de 2024
- Obligations d’information du secteur public de l’Iowa 2026
- IRS Publication 1075 : renseignements fiscaux fédéraux (FTI) 2024
- Cybersécurité des réseaux d’eau potable et d’eaux usées aux États-Unis (AWIA) 2026
- ADA Titre II : accessibilité du Web et des applications mobiles Règle finale de 2024
- GovRAMP (anciennement StateRAMP) : assurance des fournisseurs infonuagiques 2026
- Profils de contrôle infonuagique du CCC (ITSP.50.103) ITSP.50.103, annexes A et B
- Évaluation infonuagique du CCC : niveau moyen et PBHVA Page du programme de juin 2026; ITSM.50.100
- Programme canadien des Critères communs du CCC (certification de produits) Instructions du programme v2.3 (mai 2025)
- LAPHO de l’Ontario - Normes d’accessibilité intégrées (Règl. de l’Ont. 191/11) Règl. de l’Ont. 191/11, version consolidée du 30 mars 2026
- WCAG 2.0 : Règles pour l’accessibilité des contenus Web 2.0 (W3C) Recommandation du W3C, 11 décembre 2008
- WCAG 2.2 : Règles pour l’accessibilité des contenus Web 2.2 (W3C) Recommandation du W3C, mise à jour du 12 décembre 2024
- WCAG 3 (W3C Accessibility Guidelines 3.0) : version préliminaire, pas une norme Version préliminaire du W3C (Working Draft), 10 septembre 2026
Santé
- HITRUST CSF 11
- HIPAA Security Rule 2024
- BC E-Health Act 2024
- Alberta Health Information Act 2024
- Cybersécurité des cyberdispositifs de la FDA (article 524B) Lignes directrices de 2026
- Cybersécurité des instruments médicaux de Santé Canada Lignes directrices de juin 2019
- IEC 81001-5-1 : cycle de vie de la sécurité des logiciels de santé 2021
- ANSI/AAMI SW96 : gestion des risques de cybersécurité des instruments médicaux 2023
- HSCC Medical Device and Health IT Joint Security Plan v2.0 (mars 2024)
- Loi de 2004 sur la protection des renseignements personnels sur la santé de l’Ontario (LPRPS / PHIPA) 2004, telle que modifiée
Gouvernance de l’IA
- Cadre de gestion des risques liés à l’IA du NIST (AI RMF) 1.0 + profil IA générative (NIST-AI-600-1)
- ISO/IEC 42001 : système de management de l’IA (AIMS) 2023
- Règlement européen sur l’intelligence artificielle (AI Act) : préparation Règl. (UE) 2024/1689
- OWASP Top 10 pour les applications LLM 2025
- Préparation à la gouvernance de l’IA au Canada 2026
- ISO/IEC 27090 : menaces et compromissions de sécurité visant l’IA 2026
Services financiers
- FTC Safeguards Rule 2023
- Loi Gramm-Leach-Bliley (GLBA) 2023
- NYDFS Cybersecurity Regulation 2023
- CANAFE / LRPCFAT 2024
- Règlement de l’UE sur la résilience opérationnelle numérique (DORA) 2025
- Directives de sécurité de la BC Financial Services Authority (BCFSA) 2024
- Cadre de cybersécurité de CPA Canada 2024
- Programme de cybersécurité de l’OCRI : courtiers membres 2026
- Avis 33-322 du personnel des ACVM : cybersécurité des sociétés inscrites 15 juillet 2026
Un contrôle activé satisfait généralement, en même temps, les exigences de plusieurs d’entre eux. De nouveaux cadres sont ajoutés régulièrement, et l’équipe CISSP/CISA de ThreeShield peut en définir la portée avec vous.
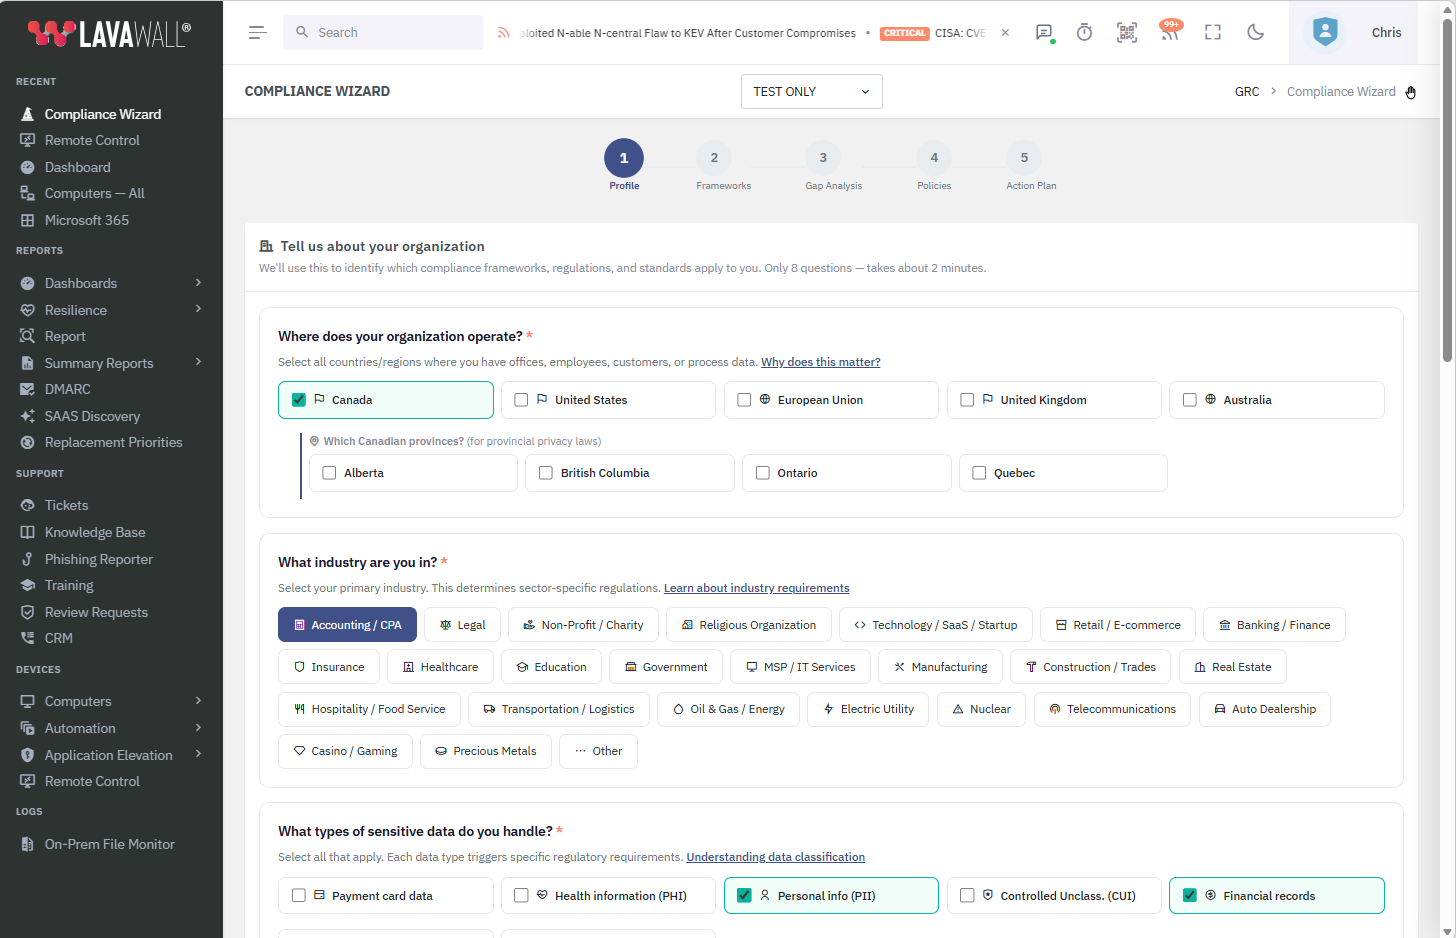
Un seul assistant. Tout votre programme de conformité.
L’assistant GRC vous pose des questions sur votre entreprise en langage simple, tient compte de votre secteur et de vos exigences de conformité, et fait le gros du travail pour vous.
Bâti sur les données que vous recueillez déjà
L’assistant lit les données de sécurité et de TI que Lavawall® recueille déjà sur votre environnement : vous n’avez pas à ressaisir ce que la plateforme voit déjà.
Politiques et plans d’action, générés
Il génère automatiquement les politiques qu’attendent les auditeurs et les plans d’action qui vous disent quoi faire ensuite, adaptés à votre secteur et aux cadres que vous devez respecter.
Un langage simple, du début à la fin
Pas de jargon ni de modèles vides. Répondez à quelques questions et l’assistant transforme vos exigences en un programme de conformité fonctionnel que vous pouvez remettre à un assureur, à un client ou à un auditeur.
La suite GRC et résilience
L’assistant s’appuie sur un ensemble complet d’outils de résilience, tous en langage simple et tous alimentés par les données de sécurité et de TI que vous recueillez déjà.
Analyse des répercussions sur les activités
Déterminez, en langage simple, quels systèmes et processus comptent le plus et ce que leur arrêt vous coûte.
En savoir plus →Inventaire des fournisseurs
Tenez une liste à jour des fournisseurs et des outils sur lesquels vous comptez, pour savoir qui touche à vos données et où se situe votre risque.
En savoir plus →Plans de continuité et de réponse aux incidents
Générez, avant que quelque chose tourne mal, les plans de continuité des activités et de réponse aux incidents dont vous avez besoin, et tenez-les à jour.
En savoir plus →Questionnaires aux parties prenantes
Envoyez et suivez les questionnaires de sécurité et de protection de la vie privée que vos clients, vos assureurs et vos partenaires vous demandent de remplir.
En savoir plus →Centre de confiance
Donnez à vos clients et à vos prospects une seule page qui montre votre posture de sécurité, pour répondre une seule fois aux mêmes questions.
En savoir plus →Gouvernance de l’IA
Établissez les garde-fous et les politiques encadrant l’usage de l’IA par votre équipe, et démontrez qu’ils sont en place.
En savoir plus →Ensembles de politiques par secteur
Des documents prêts à l’emploi sur la vie privée, l’utilisation acceptable, l’IA et le consentement des clients, adaptés à votre secteur, en variantes canadienne et américaine.
En savoir plus →Des contrôles qui se vérifient eux-mêmes
La plupart des outils de GRC vous remettent une liste de contrôles et vous demandent d’attester chacun à la main, encore et encore. Lavawall fonctionne à l’inverse. Il lit la configuration en direct et les problèmes d’utilisateurs qu’il voit déjà dans Microsoft 365, Google Workspace, macOS, Windows, Linux et ailleurs, et remplit pour vous les contrôles correspondants. Une erreur de configuration ou un paramètre utilisateur risqué déclenche une alerte et met aussi à jour le contrôle auquel il est associé.
Le résultat : des preuves recueillies auprès du système qui applique le contrôle, et non saisies dans un questionnaire en espérant qu’elles soient exactes. Quand la posture change, le contrôle change avec elle; ce que voit l’auditeur correspond donc à ce qui est réellement en place aujourd’hui.
Un plan de réponse aux incidents qui connaît chaque échéance
Quand quelque chose tourne mal, le plus difficile est souvent de savoir qui il faut aviser, et dans quel délai. Visa veut être informé dans les trois jours civils, American Express dans les 72 heures, le NYDFS dans les 72 heures suivant la constatation d’un incident, une entité visée par NIS2 dans les 24 heures, et une entité financière visée par DORA dans les quatre heures suivant la classification d’un incident comme majeur. Chaque délai court à partir d’un moment différent.
Le générateur de plans de Lavawall pose quelques questions, puis rédige un plan qui comprend chaque échéance de déclaration et chaque personne-ressource pour les règles que vous suivez : PCI DSS et les marques de cartes, la LPRPDE et la PPCDA proposée, la Loi 25 du Québec, NIS2, DORA, le RGPD, la règle Safeguards de la FTC, le NYDFS, l’OCRCVM, les Autorités canadiennes en valeurs mobilières, CJIS, NERC CIP-008, les directives de la TSA sur les pipelines, HIPAA, l’Iowa, la publication 1075 de l’IRS et plus encore. Chaque échéance est vérifiée à partir du texte même de l’organisme de réglementation ou de la marque de carte et en nomme la source.
Quand un incident survient, consignez-le : les compteurs de déclaration se mettent à décompter à partir des heures que vous saisissez. Marquez chaque rapport comme déposé au fur et à mesure, et conservez une chronologie qui montre ce qu’on savait et à quel moment. Des guides d’exercices sur table, créés à partir de votre plan, aident votre équipe à s’exercer, et chaque exercice consigné compte pour les essais annuels qu’exigent la plupart de ces règles.
Apportez votre propre auditeur
Un audit devient lent et coûteux quand l’auditeur travaille à distance, réclame des captures d’écran et attend des preuves envoyées par courriel. Lavawall donne à votre auditeur externe un accès direct et contrôlé : il accède à la GRC, examine les contrôles et les preuves qui les appuient, évalue votre posture et donne son approbation, le tout dans le même système. Moins d’allers-retours, un mandat plus court et une facture plus basse.
Vous n’êtes pas non plus lié à un seul cabinet. Faites appel à l’auditeur en qui vous avez déjà confiance, ou demandez à l’équipe de ThreeShield, titulaire des certifications CISSP et CISA, de mener l’examen avec vous. Voyez comment Lavawall se compare comme outil d’audit GRC.
Les documents que Lavawall rédige pour vous
Lavawall® utilise les données que vous avez déjà, à commencer par votre analyse des répercussions sur les activités, et rédige chacun de ces documents en langage simple, rempli automatiquement à partir de vos dossiers plutôt que saisi sur une page blanche.
- Plan de réponse aux incidents · qui aviser et dans quel délai, avec vos personnes-ressources, les échéances des acquéreurs et des organismes de réglementation, des guides d’intervention déjà remplis pour les services que vous utilisez, et des compteurs de déclaration en direct pendant un incident.
- Plan de reprise après sinistre · priorités de reprise, attentes en matière de sauvegarde et ordre de restauration, remplis automatiquement à partir des objectifs de reprise de votre analyse des répercussions.
- Plan de continuité des activités · la politique cadre qui assure la poursuite des activités et relie les deux autres plans.
- Divulgation du traitement à l’étranger · une divulgation canadienne sur la vie privée pour le traitement hors du Canada, établie à partir des services qui font traverser la frontière à vos données.
- Documentation des flux de données · quels renseignements circulent entre vos systèmes et comment, cartographiés à partir des applications que Lavawall détecte.
- Addenda à la politique de confidentialité · vos fournisseurs de services, votre usage de l’IA et votre traitement international, réunis en un seul addenda.
- Ensembles de politiques de confidentialité par secteur · des documents sur la vie privée prêts à l’emploi, adaptés à votre secteur, en variantes canadienne et américaine.
Vous voulez que l’audit se fasse avec vous?
ThreeShield, l’équipe CISSP/CISA qui conçoit Lavawall®, définit la portée du cadre, met les contrôles en œuvre et vous prépare pour que l’examen soit rapide et prévisible.
Nos prix, publiés
Presque personne dans cette catégorie ne publie de prix. Voici le nôtre, à côté de la réponse habituelle du reste de la catégorie.
Lavawall® Intégral
89,50$ US /siège/an
Facturation annuelle, deux mois gratuits. Un siège correspond au plus élevé entre vos appareils gérés et vos utilisateurs sous licence Microsoft 365 / Google Workspace, jamais les deux.
À partir de 2 237,50$ US/an pour les 25 premiers sièges, et tous les cadres de conformité du catalogue sont inclus, ainsi que le module de continuité des activités, vos politiques et un Centre de confiance.
Aucuns frais par cadre : tout le catalogue est inclus dans Intégral. Les remises sur volume commencent à 51 sièges.
Le reste de la catégorie
Sur soumission / réservez un appel
La plupart des plateformes GRC ne publient aucun prix : il faut demander une soumission pour le connaître. Lavawall affiche son prix ici et sur la page des tarifs.
Un prix publié est la première chose qu’un acheteur peut vérifier.
Remise sur volume, par siège
| 1 à 50 sièges | prix courant |
| 51 à 250 sièges | 5 % de remise |
| 251 à 1 000 sièges | 10 % de remise |
| 1 001 à 5 000 sièges | 15 % de remise |
| 5 001 sièges et plus | 20 % de remise |
Quelques scénarios
| Organisation | Hypothèses | Lavawall / an |
|---|---|---|
| Entreprise de technologies de la santé de 20 personnes en C.-B. | 25 sièges (le minimum), tous les cadres nécessaires inclus | 2 237,50$ US |
| Entreprise de services de 50 personnes | 50 sièges, tous les cadres inclus | 4 475$ US |
| Organisation de 250 sièges | 250 sièges au palier de remise de 5 %, tous les cadres inclus | 21 256,25$ US |
Le prix de Lavawall® figure sur cette page et sur la page des tarifs; dans le reste de la catégorie, il faut le demander.
Pour la plupart de ces acheteurs, toutefois, la vraie solution de rechange à Lavawall n’est pas une autre plateforme de conformité. C’est un consultant payé de 15 000$ à 40 000$ et un tableur, à refaire chaque année, sans rien qui reste entre deux mandats. Consultez la page des tarifs complète pour le calculateur.
Questions courantes
- À qui s’adresse la GRC de Lavawall?
- À toute organisation dont la conformité est une combinaison plutôt qu’un seul cadre : une jeune pousse de technologies de la santé, un cabinet comptable, une municipalité, un fabricant de dispositifs médicaux, un courtier en placements ou un FSG qui gère tout cela pour ses clients. Le point commun est de devoir respecter en même temps plus d’un cadre, d’une loi sur la vie privée ou d’une règle sectorielle.
- Lavawall est-il réservé aux FSG?
- Non. Lavawall est multilocataire : un FSG peut gérer tout un portefeuille de clients depuis une seule console, et il fonctionne de la même façon pour une seule organisation qui porte plusieurs obligations.
- Quels cadres sont pris en charge?
- Plus de 160 cadres, dont CIS v8.1, NIST CSF 2.0, NIST 800-171, SOC 2, HIPAA, PCI DSS (tous les SAQ), ISO 27001:2022, CMMC 2.0, le PCCC du Canada, la LPRPDE, les lois de l’Alberta et de la Colombie-Britannique sur la santé et la vie privée, la Loi 25 du Québec, CPA Canada, le BSIF, l’OCRCVM (CIRO), le RGPD, NIS2 et DORA de l’UE, UK Cyber Essentials et Essential Eight de l’Australie.
- Lavawall peut-il émettre notre rapport SOC 2?
- Non. Seul un cabinet de CPA titulaire d’un permis peut le faire. Lavawall vous prépare à l’audit et collabore avec votre auditeur.
- Offrez-vous l’analyse PCI ASV?
- Oui. Lavawall intègre l’analyse PCI ASV de Clone Systems, avec des notifications d’analyses manquées et leur inclusion dans les rapports.